- テクノロジー
- 編集部
SBI証券は10月8日、GoogleやAppleのアカウントが乗っ取られてパスキーが悪用され、証券口座で不正取引が行われた疑いのある事案について、自社の証券口座では被害が確認されていないと説明した。同社が2日に出した注意喚起をめぐり、あたかもSBI証券の口座で被害が起きたかのように読める投稿がX(旧Twitter)上で拡散していたことを受けた対応である。
拡散した誤解と経緯
同社が2日に公表した注意喚起では、「今般、フィッシング等によりGoogleやApple等のアカウント情報が第三者に不正取得され、クラウド上に保存されたパスキーやパスワードのメモが悪用されることで、証券口座への不正ログイン・不正取引が行われた疑いのある事案が確認されています」と記載していた。
この注意喚起は、日本証券業協会から会員向けに出された通知に基づき、一部の会員から報告された事案について注意を促したものだった。しかし当初の文面には、他社で起きた事案であることが明記されていなかった。そのため「SBI証券の口座で被害があった」と誤解するXの投稿が広がり、誤解が拡大した。
SBI証券は8日、自社の証券口座では被害が確認されていないことをX上で説明した。公式サイトの案内にも同じ趣旨を追記し、事実関係の訂正を図った。同社が公開した文面では、8日の時点で該当部分が太字で追記されている。
パスキー悪用の手口
一連の事案で問題とされているのは、パスキーそのものの安全性ではなく、パスキーを保管しているGoogleやAppleのアカウントが第三者に奪われる点にある。フィッシングなどによってクラウド上のアカウント情報が不正に取得されると、そこに保存されたパスキーやパスワードのメモが悪用され、証券口座への不正ログインや不正取引につながる恐れがある。
パスキーはパスワードに代わる認証手段として普及が進み、金融機関の口座でも導入が広がっている。だが、その元となるクラウドアカウントが乗っ取られれば、認証の防壁が意味を失いかねない。SBI証券が注意喚起を通じて、パスキーの利用とログインパスワードの無効化、保存先であるGoogleやAppleのアカウントの2段階認証の確認、不審な設定案内やリンクを信用しないことなどを利用者に呼び掛けているのは、この弱点を踏まえたものだ。
利用者に求められる確認
SBI証券は、自社口座での被害が確認されていないとした上で、利用者に対して複数の対策を求めている。具体的には、パスキーを利用するとともにログインパスワードを無効化すること、パスキーの保存先となっているGoogleやAppleのアカウントで2段階認証が有効になっているかを確認すること、不審な設定案内やリンクを信用しないことなどである。
証券口座は株式や投資信託などの資産を保管する場であり、不正ログインが起きれば利用者の資産に直接影響が及ぶ。ネット証券の普及に伴い、口座の管理は利用者自身の認証設定に依存する部分が大きくなっている。クラウド上の認証情報を守る対策は、金融資産を守る対策と直結している。
業界全体に広がる警戒
今回の事案は、日本証券業協会からの会員向け通知に基づき、一部の会員から報告されたものとして注意喚起の対象になった。SBI証券は自社で被害が確認されたわけではないとしつつ、注意喚起そのものは他社の事案として継続している。
証券業界では近年、ネット証券口座への不正アクセスや不正取引への対応が課題となっており、業界団体や各社が被害の把握や補償の枠組みづくりを進めてきた。利用者にとっては、どの会社で何が起きているのかを正確に把握することが、適切な対策を取る前提となる。SBI証券が自社の被害の有無を明確にしたのは、誤った情報が拡散することを防ぐ意味を持つ。
今後の見通し
SBI証券は、自社口座での被害は確認されていないとしつつ、利用者への注意喚起を続ける方針だ。パスキーやクラウドアカウントを狙う手口は、認証技術の普及に伴って形を変えながら広がる可能性がある。利用者側には、認証設定の定期的な見直しと、不審な案内への警戒が引き続き求められる。
証券各社や業界団体が、事案の報告と注意喚起をどう正確に伝えるかも問われている。他社の事案を自社の被害と誤解させる情報が拡散すれば、利用者の不安を不要に高め、対策の判断を誤らせかねない。正確な情報発信と、利用者一人ひとりの認証管理の両輪が、ネット証券の安全性を支えることになる。
 — 水産庁の「デジタル水産業戦略拠点整備事業」で、令和8年度分の第2回選定として長崎県宇久小値賀地域が新たなモデル地域に選ばれた。拠点は今回で8地域目となる。
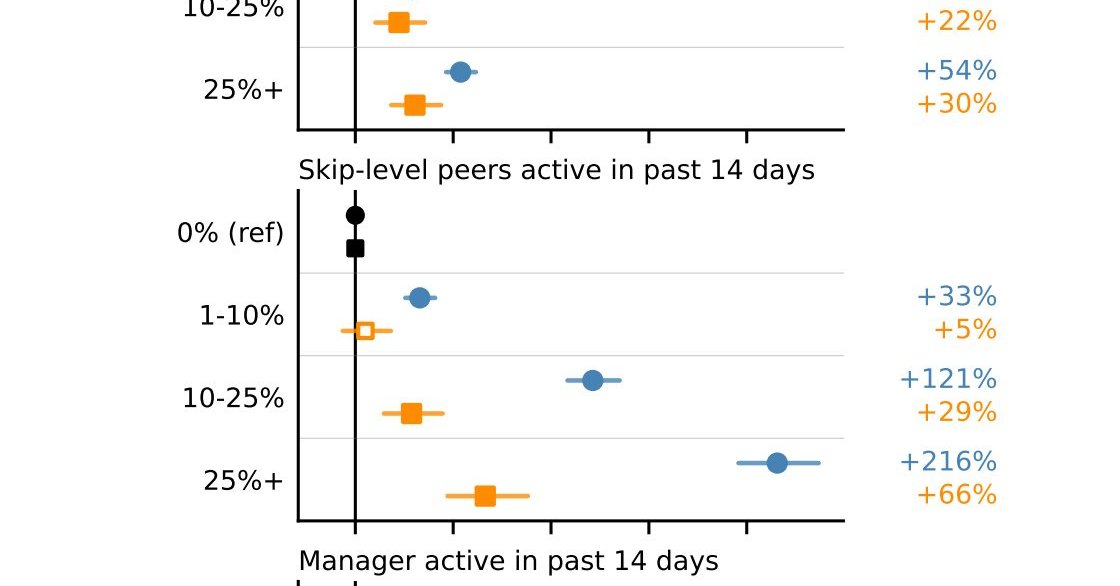 — Share 印刷する Innovative Tech Microsoft、社内エンジニア数万人を対象に「Claude Code」「Copilot CLI」導入の影響を分析 生産性どう変わる 公開 2026年10月16日 12時00分 著者 山下(Seamless) [ITmedia] 印刷する 連載新着通知を受け取る
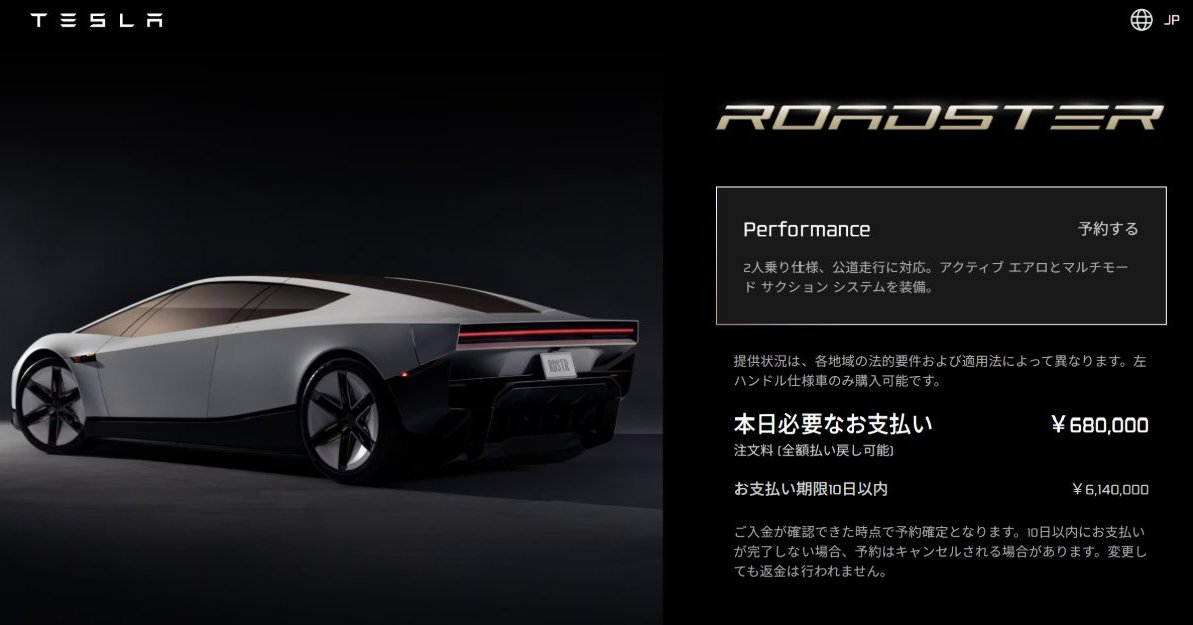 — Share 印刷する Tesla、新型「Roadster」発表 SpaceX技術で“飛べる”モデルも 日本でも予約受付中 公開 2026年10月16日 11時46分 [ITmedia] 印刷する Googleで優先するソースとして追加 米Teslaは10月15日(現地時間)、次世代EVスポーツカー「Roadster」を