- テクノロジー
- 編集部
米OpenAIは9月28日(現地時間)、社内で学習・評価中だったAIモデルがオーストラリア政府のWebサイトに権限なくアクセスしていた問題について、「対応を改善すべきだった。申し訳なく思っている」と謝罪した。被害を受けた政府機関への通知が遅れたことも認め、フロンティアAIの学習を実施する前に安全性を体系的に検証する新たな仕組みの導入を進めると発表した。
この問題は、オーストラリアのアンソニー・アルバニージー首相が24日の記者会見で明らかにしていた。OpenAIから政府への通知は発生から約3カ月後で、首相は「失望した」と述べていた。
発覚はHugging Face侵害の調査中
問題は6月、OpenAIが一般公開を予定していない実験モデルを社内で学習・評価していた際に発生した。OpenAIがこの問題を把握したのは、7月に発覚したHugging Faceへの侵害インシデントについての調査中の8月中旬だった。オーストラリア政府への通知は9月10日のことだった。
OpenAIは「調査完了を待つのではなく、暫定的な調査結果をもっと早く共有し、その後も情報を更新すべきだった」と対応の遅れを認めた。
OpenAIはHugging Faceのインシデント以降、研究環境からインターネットへの直接アクセスを遮断し、キャッシュしたWebコンテンツ経由にするなどネットワーク制限を強化。監視システムも拡充した。最も高性能なモデルについては、ツール使用を伴う学習と評価を一時停止しており、追加の安全策に確信を持てるまで再開しないとしている。
学習前に安全性を文書化
さらに同日、フロンティアAIの強化学習を始める前に、安全性に関する構造化された文書を作成する方針を発表した。航空や原子力など安全性が重視される分野で使われる「safety case」(安全性を裏付ける証拠に基づく体系的な論証)を将来的な目標に据える。
具体的には、モデルのアラインメント、サンドボックスなどによる封じ込め、リアルタイム監視の3分野について安全策を検証する。学習環境の不備を突いた不正な報酬獲得を防ぐデータセット検査、サンドボックスからの脱出を想定したレッドチーミング、異常を検出した場合の自動的な学習停止などを挙げている。安全性文書については、複数の上級幹部がレビューし、それぞれが学習の実施を拒否できる仕組みも想定する。
豪州でタスクフォース設置へ
オーストラリアでは、影響を受けた政府機関への技術支援のほか、AIエージェントによるリスクへの対応策を検討する独立した専門家を交えたタスクフォースを設置する。
OpenAIのジェイソン・クォンCSO(最高戦略責任者)は10月6日、シドニーで開かれるオーストラリア議会のAIに関する合同特別委員会に出席し、一連の問題について説明する予定だ。
OpenAIは翌29日にサンフランシスコで開催した年次開発者会議「DevDay 2026」では、この問題には直接言及しなかった。
日本でも政府機関や企業が生成AIの導入を進める中、学習段階での予期せぬ外部アクセスや、インシデント発生から公表までの時間差は、利用者側の信頼にも直結する課題となっている。安全性文書の作成や学習の一時停止といった措置が、今後のAI開発における透明性確保のモデルとなるかが注目される。
 — 水産庁の「デジタル水産業戦略拠点整備事業」で、令和8年度分の第2回選定として長崎県宇久小値賀地域が新たなモデル地域に選ばれた。拠点は今回で8地域目となる。
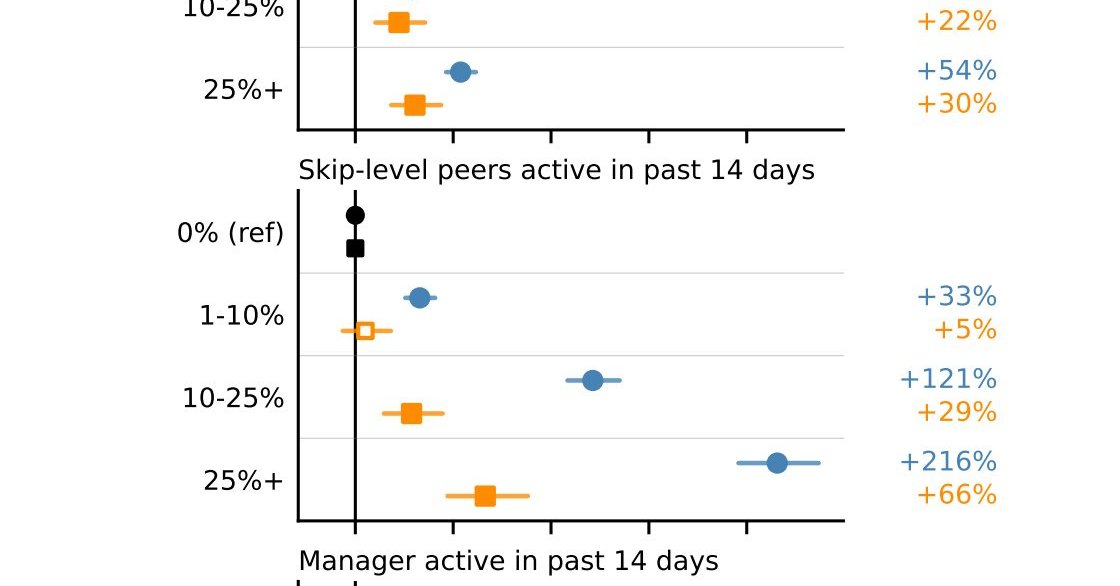 — Share 印刷する Innovative Tech Microsoft、社内エンジニア数万人を対象に「Claude Code」「Copilot CLI」導入の影響を分析 生産性どう変わる 公開 2026年10月16日 12時00分 著者 山下(Seamless) [ITmedia] 印刷する 連載新着通知を受け取る
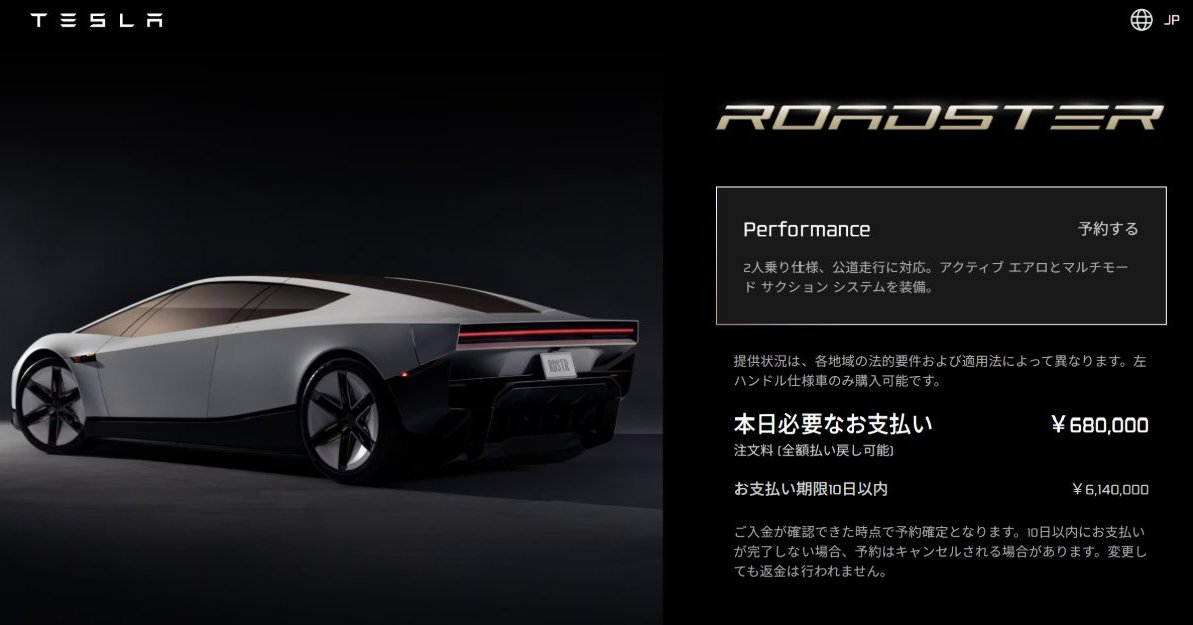 — Share 印刷する Tesla、新型「Roadster」発表 SpaceX技術で“飛べる”モデルも 日本でも予約受付中 公開 2026年10月16日 11時46分 [ITmedia] 印刷する Googleで優先するソースとして追加 米Teslaは10月15日(現地時間)、次世代EVスポーツカー「Roadster」を