- テクノロジー
- 編集部
KDDIグループでビッグローブ傘下のジー・プランは9月30日、ポイントサービス「Gポイント」のシステムが外部から不正アクセスを受け、最大約7万件の「会員識別子」が漏えいした可能性があると発表した。同社はシステムと関連サービスを停止しており、再開時期は未定としている。
ジー・プランによると、9月25日にシステムの異常を検知し、調査の結果、不正アクセスが判明した。同日中にシステムを停止して外部からのアクセスを遮断したが、原因と影響範囲については現在も調査中だという。
累計会員737万人のポイントサービス
Gポイントは2001年に開始されたポイントサービスで、累計会員は737万人を超える。ECサイトでの買い物や旅行予約、アンケート回答などでポイントをためることができ、Amazonギフトカードや主要電子マネー、現金、航空マイル(ANAやJALなど)への交換に対応している。
今回漏えいした可能性があるとされる「会員識別子」は、一般にサービスが会員一人ひとりを区別するために割り振る番号などを指す。ただし、今回流出した識別子の具体的な内容については明らかにされていない。
ジー・プランは、停止期間中に有効期限を迎える「Gポイント」と「Gポイントギフト」、交換申請中のGポイントは失効しないと説明している。対応の詳細や必要な手続きについては、サービス再開の準備が整い次第、告知ページで案内するとしている。
不正会計問題の渦中にある運営会社
ジー・プランはKDDIの子会社であるビッグローブの傘下で、ポイント事業を担う企業だ。ビッグローブとジー・プランの広告代理事業では2026年2月までに、架空取引による不正会計が発覚している。当時のジー・プランの社長は3月に辞任した。
一連の不正会計問題を受け、KDDIは子会社の不適切取引を受けてガバナンス体制の刷新に動いており、CFO直轄の本部新設やAI活用なども進めている。今回の不正アクセスは、こうした管理体制の再構築が続く中で発生したことになる。
ポイントサービスを巡るセキュリティインシデントは近年相次いでいる。サイバーエージェントのポイント交換サービスも不正アクセスにより停止し、復旧に1カ月かかる見込みと報じられた。Gポイントでも過去に不正ログインにより152万円分の被害が確認されている。
再開時期は未定、利用者への影響続く
Gポイントは現金や主要な電子マネー、航空マイルへの交換が可能なため、利用者にとっては日常的な決済やマイル管理に影響が及ぶ可能性がある。サービス停止が長引けば、ポイントの交換を予定していた利用者や、ポイントを付与する提携先のECサイト・旅行予約サイトなどにも影響が広がることが想定される。
ジー・プランは、停止期間中に有効期限を迎えるポイントや交換申請中のポイントが失効しないとしているが、具体的な手続きや補償の有無については現時点で明らかにしていない。利用者としては、公式の告知ページを通じて最新情報を確認することが求められる。
不正アクセスの原因と影響範囲の調査が続く中、システムの再開時期は見通せない状況だ。ジー・プランには、漏えいした可能性のある情報の特定と、利用者への速やかな情報提供が求められる。KDDIグループ全体としても、不正会計問題に続くセキュリティ上の課題への対応が問われることになる。
 — 水産庁の「デジタル水産業戦略拠点整備事業」で、令和8年度分の第2回選定として長崎県宇久小値賀地域が新たなモデル地域に選ばれた。拠点は今回で8地域目となる。
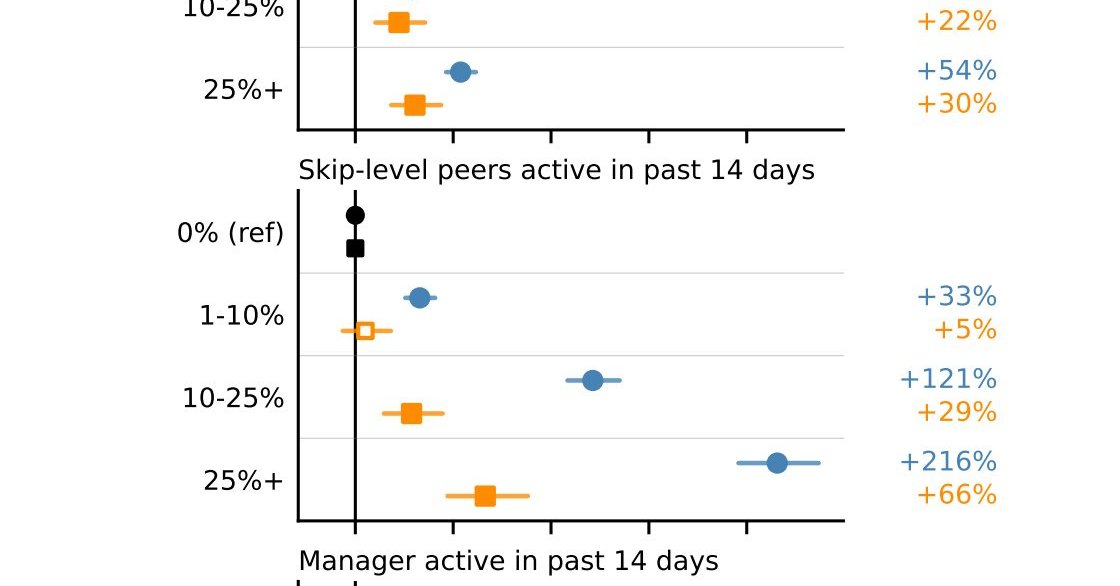 — Share 印刷する Innovative Tech Microsoft、社内エンジニア数万人を対象に「Claude Code」「Copilot CLI」導入の影響を分析 生産性どう変わる 公開 2026年10月16日 12時00分 著者 山下(Seamless) [ITmedia] 印刷する 連載新着通知を受け取る
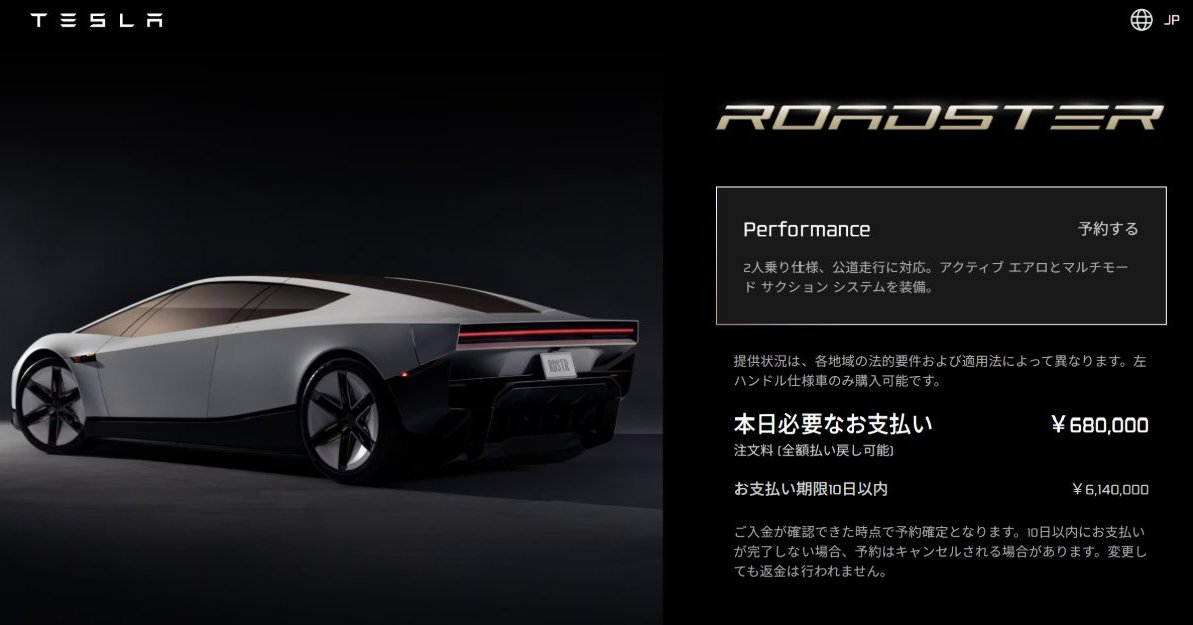 — Share 印刷する Tesla、新型「Roadster」発表 SpaceX技術で“飛べる”モデルも 日本でも予約受付中 公開 2026年10月16日 11時46分 [ITmedia] 印刷する Googleで優先するソースとして追加 米Teslaは10月15日(現地時間)、次世代EVスポーツカー「Roadster」を