- テクノロジー
- 編集部
JR東海が約1万5000件の漏えい可能性を公表
JR東海は10月13日、同社が運営するECサイト「JR東海MARKET」と「いいもの探訪」で扱った一部顧客の個人情報あわせて約1万5000件が漏えいした可能性があると発表した。両サイトのメール配信サービスを担う事業者が利用していたIDCフロンティアのクラウドで10月7日に発生した不正アクセスに伴うもので、顧客の個人情報を第三者に閲覧または取得された可能性を否定できないとして公表に踏み切った。
メール配信事業者を通じた影響
漏えいした可能性があるのは、配信先のメールアドレスと、配信したメールの本文に記載した氏名、住所、電話番号、注文内容、配送先の氏名・住所などの配送先情報、注文時に入力したアンケート回答とコメント。クレジットカード情報やログインパスワードについては漏えいの可能性はないとしている。
件数は、IDCフロンティアが第三者による不正アクセスを確認した10月7日時点のデータで算出した。現時点で、個人情報が実際に外部へ漏えいしたことを示す事実は確認していないという。
JR東海は不正アクセスを受けたクラウド環境の使用を停止し、別の環境を使ったメール配信に切り替えた。両サイトには注意喚起も掲出している。
IDCFクラウドを巡る一連の被害
IDCフロンティアのクラウドサービス「IDCFクラウド」はランサムウエア攻撃を受け、一部の仮想サーバが停止した。同社は影響が495の企業・自治体に及ぶと発表している。
この影響は鉄道各社にも広がっている。JR東日本は10月9日、「えきねっと」や「ビューカード」などで会員のメールアドレスなどが漏えいした可能性があると発表した。最大609万件に上るという。JR九州も同日、会員のメールアドレス最大130万件が漏えいした可能性があると公表している。
JR東海の発表は、こうした一連の公表の後に位置付けられる。同社のECサイトは鉄道利用とは別に商品販売や情報発信の場として使われており、会員登録した利用者の情報がメール配信を通じて外部のクラウド環境に預けられていた点が今回の被害につながった。
クレジットカード情報は対象外 JR東海は、漏えいの可能性がある情報の範囲を限定して説明している。メールアドレスや氏名、住所、電話番号、注文内容、配送先情報、アンケート回答などが対象となる一方、クレジットカード情報とログインパスワードは漏えいの可能性がないとしている。
利用者にとっては、注文履歴や配送先といった生活に密着した情報が含まれる点が気がかりとなる。氏名と住所、電話番号が組み合わさって流出した場合、迷惑メールや不審な電話、宅配業者を装った連絡などに悪用される恐れがある。JR東海は両サイトに注意喚起を掲出し、不審な連絡への警戒を呼び掛けている。
復旧と代替環境への切り替え JR東海は不正アクセスを受けたクラウド環境の使用を停止し、別の環境を使ったメール配信に切り替えた。顧客向けのサービスを止めずに配信経路を移す対応を取った形だ。
一方、IDCフロンティア側では一部の仮想サーバが停止し、影響を受けた企業・自治体は495に及ぶ。ランサムウエア攻撃であることが明らかになっており、データの復元が難しいとの通達が出ている事例も報じられている。
クラウド事業者の障害が、そこに業務を預けていた多数の企業の顧客情報に波及する構図が改めて浮き彫りになった。メール配信のように外部サービスへ業務を委託する場面では、委託先の障害が自社の顧客に直接影響し得る。
鉄道各社に広がる影響 今回の件はJR東海単独の問題にとどまらない。JR東日本は「えきねっと」「ビューカード」などで最大609万件、JR九州は会員のメールアドレス最大130万件について、それぞれ漏えいした可能性があると発表した。いずれもIDCFクラウドへの不正アクセスの影響によるものだ。
鉄道各社は切符の予約や会員向けサービスでメール配信や会員管理を外部のクラウドに依存している。利用者数が多いサービスだけに、被害の件数も大きくなりやすい。JR東海の約1万5000件は、こうした中では規模が小さいものの、同様の経路で情報が預けられていたことを示している。
今後の調査と利用者の備え JR東海は現時点で、個人情報が実際に外部へ漏えいしたことを示す事実は確認していないとしている。今後、IDCフロンティア側の調査の進展に応じて、対象範囲や件数が見直される可能性がある。
利用者としては、同社からの案内を確認し、身に覚えのないメールや電話、宅配業者を装った連絡などに注意することが求められる。パスワードの使い回しを避け、不審な連絡があった際には公式窓口に確認するといった基本的な備えが有効だ。
クラウド事業者への攻撃が顧客企業の情報漏えいにつながる事例は相次いでおり、委託先を含めた情報管理の在り方が改めて問われている。鉄道各社は利用者への説明と再発防止の対応を進める見通しだ。
 — 水産庁の「デジタル水産業戦略拠点整備事業」で、令和8年度分の第2回選定として長崎県宇久小値賀地域が新たなモデル地域に選ばれた。拠点は今回で8地域目となる。
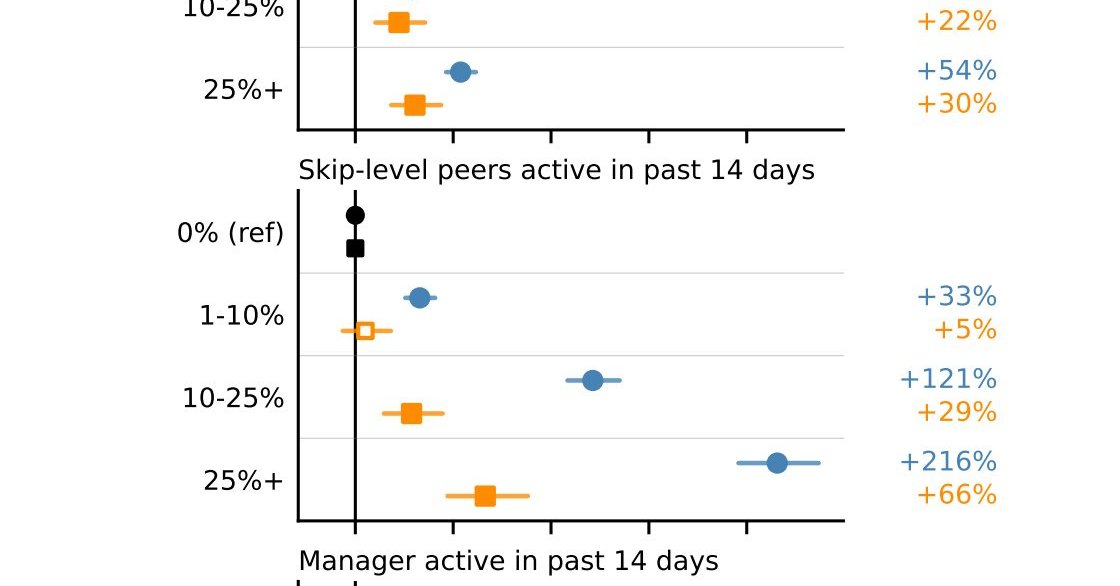 — Share 印刷する Innovative Tech Microsoft、社内エンジニア数万人を対象に「Claude Code」「Copilot CLI」導入の影響を分析 生産性どう変わる 公開 2026年10月16日 12時00分 著者 山下(Seamless) [ITmedia] 印刷する 連載新着通知を受け取る
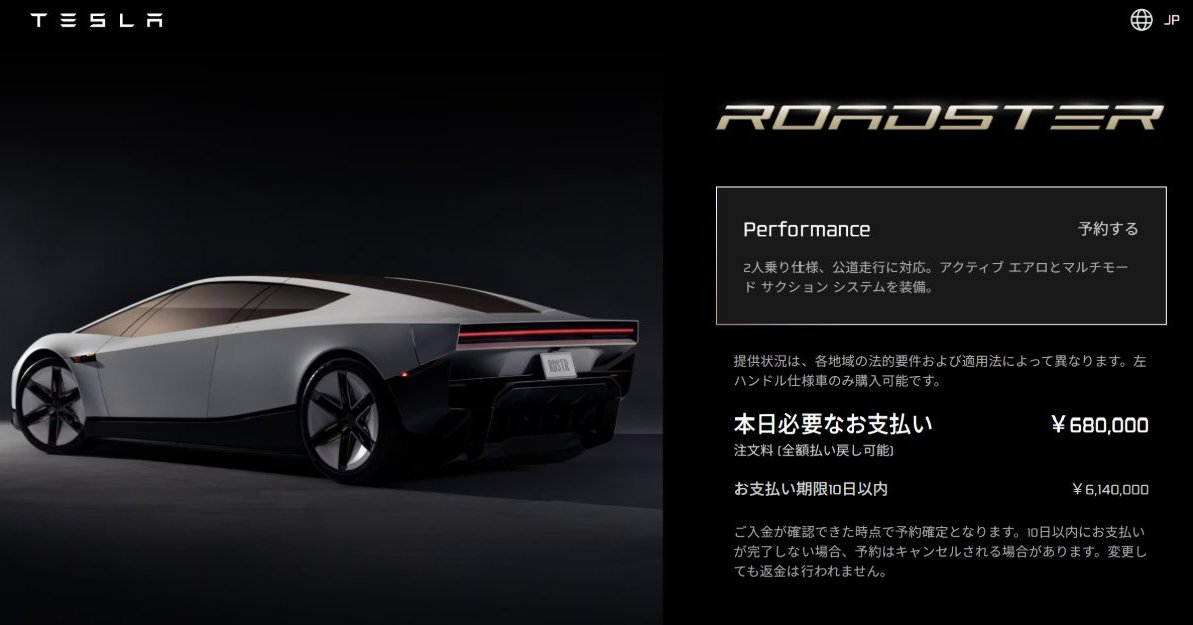 — Share 印刷する Tesla、新型「Roadster」発表 SpaceX技術で“飛べる”モデルも 日本でも予約受付中 公開 2026年10月16日 11時46分 [ITmedia] 印刷する Googleで優先するソースとして追加 米Teslaは10月15日(現地時間)、次世代EVスポーツカー「Roadster」を