- テクノロジー
- 編集部
JR東日本とグループ会社のビューカードは10月9日、列車予約サービス「えきねっと」や会員制サービス「大人の休日倶楽部」、ビューカードの会員サイト「VIEW's NET」で、合計約609万件の利用者情報が漏えいした可能性があると発表した。7日にIDCフロンティアが公表した不正アクセスが原因で、メール配信用の外部サービスに保存していた利用者の情報が第三者に閲覧・取得された恐れがあるという。
えきねっとなど3サービスで影響
JR東日本で漏えいした可能性があるのは、えきねっと会員の約167万件と、大人の休日倶楽部会員の約39万件。えきねっとではメールアドレスのみが対象で、法人向けの「ビジネスえきねっと」会員は含まれない。大人の休日倶楽部では、メールアドレスに加え、会員番号、クレジットカードの有効期限、生年月日が漏えいした可能性があるという。
ビューカードでは、会員サイト「VIEW's NET」に登録する会員のメールアドレス約403万件が漏えいした可能性がある。対象者の特定は現在も調査中という。「iiマーク」のあるカードやビュー法人カードは対象に含まれない。なお、JR東日本とビューカードはいずれも、氏名、住所、電話番号、クレジットカード番号などが漏えいした可能性はないとしている。
両社によると、現時点では一部顧客のメールアドレスなどが第三者に閲覧・取得された可能性を否定できないという。また、不正アクセスの影響により、3サービスでは会員向けのメール配信に一部支障が生じている。情報が漏えいした可能性のある利用者には、準備が整った段階で個別にメールで通知し、謝罪する方針だ。
IDCFクラウド障害の経緯
IDCFクラウドの障害は7日午前3時40分ごろから発生しており、福島県白河市のデータセンターにある「東日本リージョン1」の一部が影響を受けた。IDCフロンティアによると、495の企業や自治体が影響を受けており、対象となる一部の仮想サーバではデータの取り出しや復元が困難な見通しという。
今回の漏えいは、鉄道利用者にとって身近な予約サービスやクレジットカードの会員サイトに及んだ点で影響が広い。えきねっとは新幹線や在来線特急の予約に使われる主要な窓口であり、大人の休日倶楽部はシニア層の利用が多い会員制サービスとして知られる。ビューカードも通勤や買い物など日常の決済に使われており、対象件数の多さが利用者の不安を招いている。
漏えいした可能性がある情報の種類はサービスごとに異なる。えきねっとはメールアドレスのみ、ビューカードのVIEW's NETもメールアドレスが中心だが、大人の休日倶楽部では会員番号やクレジットカードの有効期限、生年月日も含まれる。クレジットカード番号そのものは含まれないとされているものの、有効期限や生年月日などの組み合わせは、他の情報と突き合わせて悪用されるリスクが指摘される種類のデータでもある。
対象者への通知と今後の対応
両社は、情報が漏えいした可能性のある利用者に対し、準備が整い次第、個別にメールで通知して謝罪するとしている。対象者の特定は続いており、自分の情報が含まれるかどうかを確認したい利用者にとっては、通知の内容が待たれる状況だ。メール配信自体にも一部支障が出ているため、通知の到達時期や方法についても今後の案内が注目される。
原因となったIDCフロンティアの不正アクセスでは、影響を受けた企業や自治体が495に上るとされ、一部の仮想サーバではデータの取り出しや復元が難しい見通しも示されている。クラウド事業者の障害が、その上でサービスを運用する企業の顧客情報にまで波及する形となった今回の事例は、外部のメール配信サービスなどに顧客データを預ける際の管理のあり方にも関わる。
JR東日本とビューカードは、氏名や住所、電話番号、クレジットカード番号などの漏えいはないとしている。一方で、メールアドレスなどが第三者に閲覧・取得された可能性は否定できないとしており、利用者への説明と再発防止策の提示が求められる。えきねっとやVIEW's NETを利用する人にとっては、不審なメールや連絡に注意する必要がある状況が続く。
今後は、対象者の特定と個別通知の進捗、メール配信障害の復旧、そしてIDCフロンティア側の調査・復旧の状況が焦点となる。クラウド上のデータを巡る不正アクセスは近年相次いでおり、企業が外部サービスを利用する際の情報管理と、利用者への速やかな情報提供の両面で対応が問われている。
 — 水産庁の「デジタル水産業戦略拠点整備事業」で、令和8年度分の第2回選定として長崎県宇久小値賀地域が新たなモデル地域に選ばれた。拠点は今回で8地域目となる。
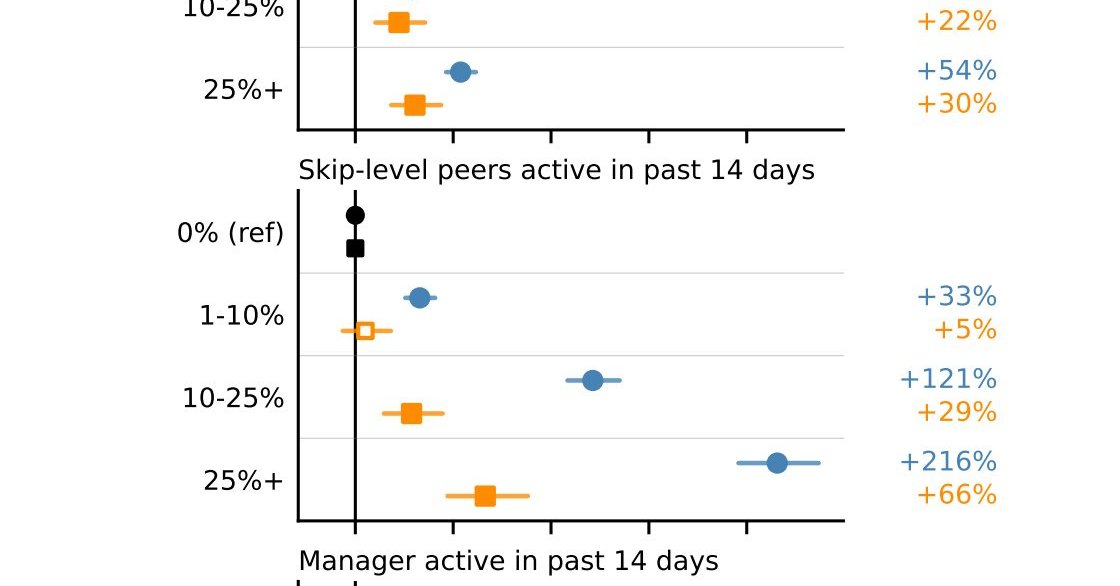 — Share 印刷する Innovative Tech Microsoft、社内エンジニア数万人を対象に「Claude Code」「Copilot CLI」導入の影響を分析 生産性どう変わる 公開 2026年10月16日 12時00分 著者 山下(Seamless) [ITmedia] 印刷する 連載新着通知を受け取る
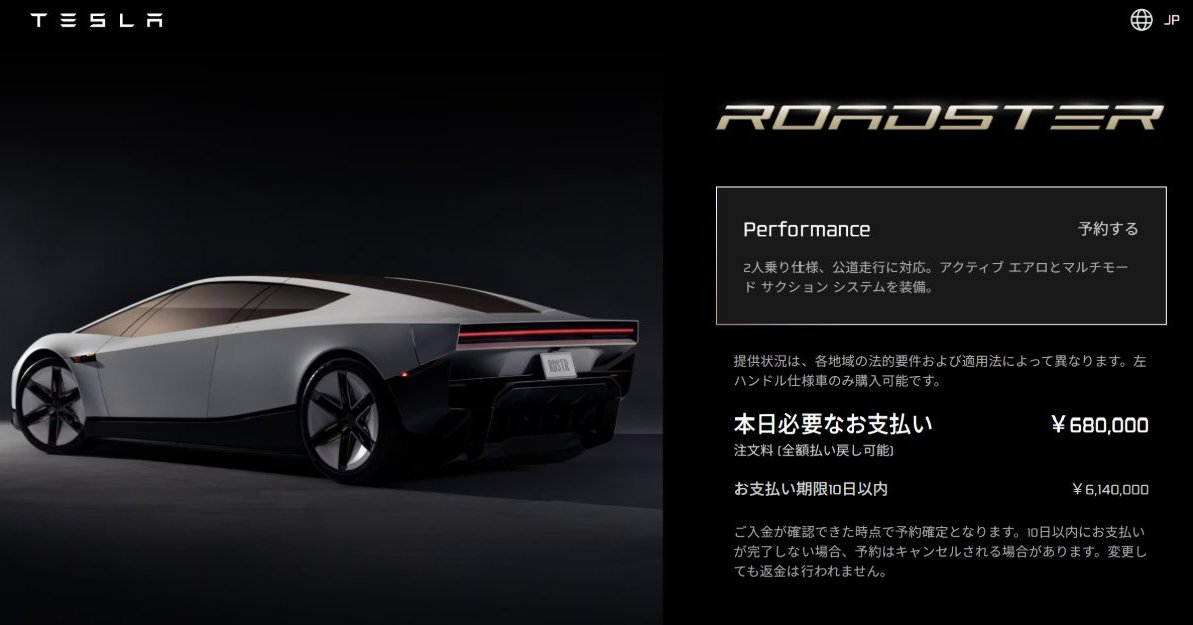 — Share 印刷する Tesla、新型「Roadster」発表 SpaceX技術で“飛べる”モデルも 日本でも予約受付中 公開 2026年10月16日 11時46分 [ITmedia] 印刷する Googleで優先するソースとして追加 米Teslaは10月15日(現地時間)、次世代EVスポーツカー「Roadster」を