- テクノロジー
- 編集部
エイチ・アイ・エス(HIS)は10月7日、タイ現地法人「H.I.S. TOURS CO., LTD.」のファイルサーバが2025年11月に不正アクセスを受け、日本で取得した個人情報の一部、最大627人分のパスポート情報などが流出した可能性があると発表した。同社は自社サイトで公表し、連絡先が分かっている顧客には順次個別に連絡を進めている。
流出した可能性がある情報
発表によると、流出した可能性があるのは、2017年と2019〜2020年、2024〜2025年にHISを利用してタイへ出発した顧客の情報だ。具体的には、パスポートのアルファベットの氏名、署名欄の名前、性別、生年月日、パスポート番号、有効期限に加え、アレルギー情報が含まれていたという。
一方で、電話番号、住所、メールアドレス、クレジットカード情報などは含まれていないとしている。HISは「個人情報が悪用されるなどした場合は、HISが適切な措置を講じる」とコメントしている。
検知から公表までの経緯
事案の発覚は2025年12月11日。ファイルサーバの不正アクセス検知ソフトがアラートを出したため、同社はサーバをネットワークから切り離し、外部からのアクセスを制限した。外部の専門家を含めた調査の結果、ファイルサーバのデータの一部が不正に引き出された可能性があることが判明した。
同年12月29日には、サーバに日本で取得した個人情報の一部が含まれていることを確認。さらに2026年2月24日、外部専門家の調査により、最大627人分のパスポート情報が含まれていることが分かり、サーバに保存したすべてのファイルを確認する方針を決めた。
調査に時間を要した理由
調査が長期化したのは、サーバに会計上の記録など個人情報と関係のないデータが大量に混ざっていたためだ。ファイル形式や保存状態もさまざまで、機械的に処理・検索することができず、手作業を含めて一つひとつのデータを精査・照合する必要があったという。
HISは、連絡先が分かった顧客には順次個別に連絡する一方、連絡先の特定が難しい人にも知らせるため、自社サイトで公表したと説明している。
相次ぐ不正アクセスと企業の対応
国内では企業や自治体を狙った不正アクセスが相次いでおり、個人情報の漏えいリスクへの関心が高まっている。今回の事案でも、検知から約3カ月後の2026年2月にようやく対象人数の規模が判明しており、被害の全容把握に時間がかかるケースが多い実態が浮かび上がる。
旅行業界では、パスポート情報やアレルギー情報など、悪用された場合の影響が大きい個人情報を扱う場面が多い。海外に拠点を置く現地法人のサーバが攻撃対象となった点も、グローバルに事業を展開する企業にとって共通の課題といえる。
今後の対応と求められる備え
HISは、サーバに保存されたすべてのファイルの確認を進めるとともに、連絡先が特定できた顧客への個別通知を順次行うとしている。個人情報が悪用されるなどの被害が生じた場合には、同社が適切な措置を講じる方針だ。
今回の発表では、流出した可能性のある情報の種類や対象期間が比較的具体的に示された一方、調査の完了時期や全対象者の確定時期については言及されていない。今後の続報で、被害の確定範囲や再発防止策がどこまで明らかにされるかが注目される。
 — 水産庁の「デジタル水産業戦略拠点整備事業」で、令和8年度分の第2回選定として長崎県宇久小値賀地域が新たなモデル地域に選ばれた。拠点は今回で8地域目となる。
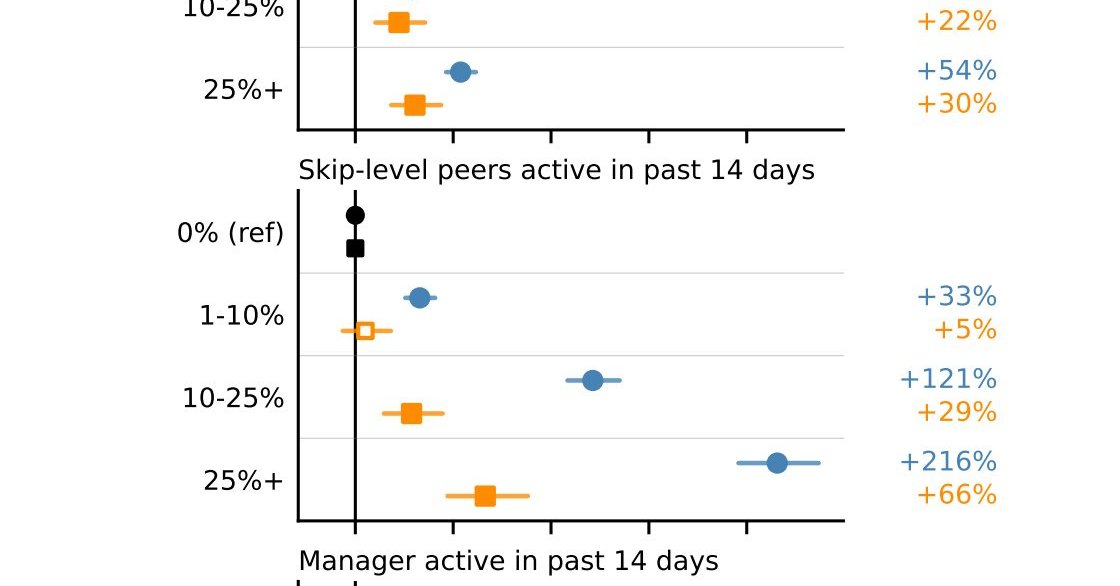 — Share 印刷する Innovative Tech Microsoft、社内エンジニア数万人を対象に「Claude Code」「Copilot CLI」導入の影響を分析 生産性どう変わる 公開 2026年10月16日 12時00分 著者 山下(Seamless) [ITmedia] 印刷する 連載新着通知を受け取る
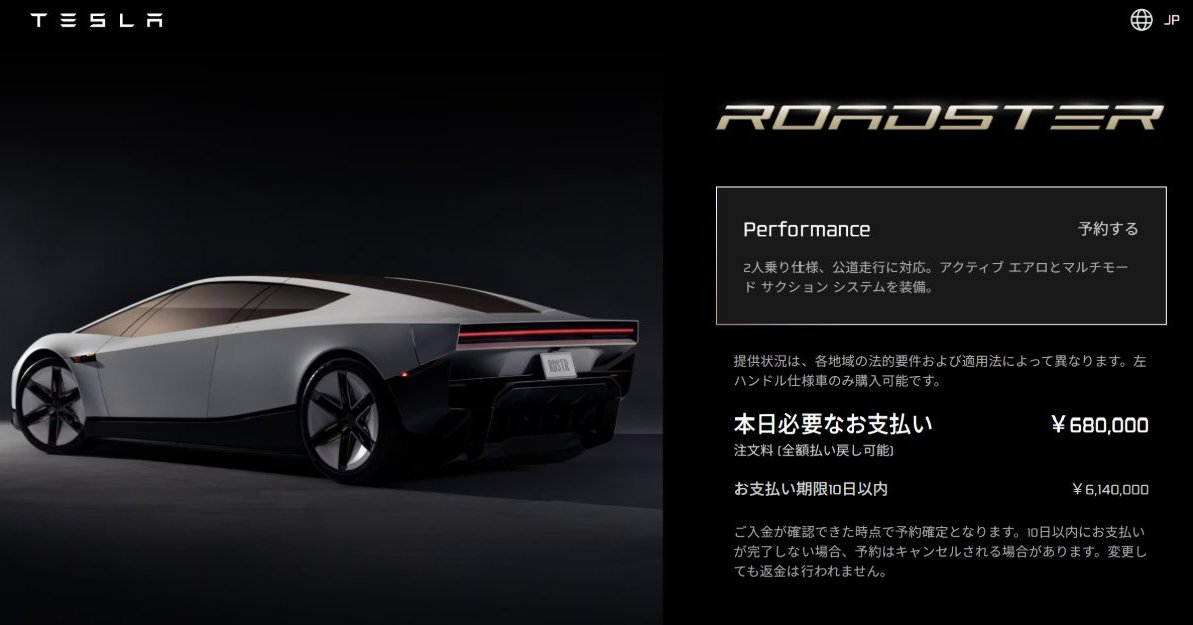 — Share 印刷する Tesla、新型「Roadster」発表 SpaceX技術で“飛べる”モデルも 日本でも予約受付中 公開 2026年10月16日 11時46分 [ITmedia] 印刷する Googleで優先するソースとして追加 米Teslaは10月15日(現地時間)、次世代EVスポーツカー「Roadster」を