- テクノロジー
- 編集部
韓国の銀行で9月末からサイバー攻撃が相次ぎ、新韓銀行やKB国民銀行など4行で顧客らの個人情報が流出したと、現地紙のハンギョレや朝鮮日報が報じた。単一の攻撃者が複数の銀行を同時に狙ったとみられ、自律的に作業をこなす「AIエージェント」を使った可能性も指摘されている。攻撃を受けたのは6行に上るが、このうち情報流出が確認されたのは4行で、残る2行は流出を確認していないという。
流出確認は4行、2万5000人規模
流出を確認したのは新韓銀行、KB国民銀行、ハナ銀行、BNK釜山銀行の4行。新韓銀行が10月1日に顧客約2万5000人分の流出を発表したのに続き、2日にはKB国民銀行で顧客119人分、ハナ銀行で89人分、BNK釜山銀行で外部委託先の開発担当者11人分の被害が判明した。新韓銀行の1行だけで流出規模の大半を占める形となり、全体では2万5000人を超える個人情報が漏えいしたことになる。
KB国民銀行とハナ銀行では、氏名や電話番号、韓国のマイナンバーに当たる住民登録番号が漏えいした。KB国民銀行については、住民登録番号は暗号化された状態だったとされる。一方、ほかに攻撃を受けたウリ銀行とNH農協銀行の2行は、情報流出を確認していないと伝えられている。
侵入の起点は外部公開システム
個人情報が流出した4行では、いずれも外部からアクセスできる業務支援・照会システムが侵入口になった。攻撃者は、新韓銀行では融資の仲介業者が使う照会サービスを、他の3行では従業員が業務で使うシステムをそれぞれ狙った。外部に開放された業務用システムが共通の弱点となった形だ。
ハンギョレが伝えた新韓銀行の報告書の内容によると、攻撃者は9月28日午後6時ごろに侵入したとみられ、融資申請の結果照会など6つのサービスに集中してアクセスしたという。新韓銀行は翌朝に攻撃を検知し、日本や米国などからの接続を遮断したものの、攻撃者は香港やシンガポールなど別の国・地域のIPアドレスから攻撃を継続。最後の接続元を遮断した30日未明まで、攻撃は止まらなかった。
検知から遮断までの間に接続元が次々と切り替わった点は、攻撃が自動化されていた可能性をうかがわせる。国や地域をまたいで接続元を変えながら、標的のサービスへ繰り返しアクセスを試みる手口は、人手による操作よりも機械的な反復を想定した動きと見ることができる。
AIエージェント関与の推定も
攻撃手法をめぐっては、ハナ銀行とBNK釜山銀行がいずれもAIエージェントを使った攻撃だと推定している。朝鮮日報によると、攻撃者が使ったとみられるサーバの1つでは、AIエージェントによる「自律侵入」の形跡も見つかったという。AIエージェントは、与えられた目的に向けて自ら手順を判断し、複数の作業を連続して実行できる仕組みを指す。
今回の一連の攻撃では、単一の攻撃者が複数の銀行を同時に狙ったとみられている。限られた人数で複数行のシステムへ並行して侵入を試み、接続元を切り替えながら攻撃を続けた点は、AIエージェントの関与を疑う材料になっている。ただし、現時点で関与が確定したわけではなく、あくまで推定にとどまる。
韓国の金融委員会は10月2日に緊急会議を開き、銀行やカード会社などに対し、外部からアクセスできるシステム全般のセキュリティ点検を指示した。金融当局が業界横断で点検を求めたことで、各行は公開システムの見直しや監視体制の強化を迫られることになる。
日本国内でも、企業の業務システムや顧客管理システムへの不正アクセスによる情報流出は相次いでいる。外部に公開された照会・業務支援システムが侵入口となる構図は日本でも共通しており、韓国の事例は、公開システムの認証や接続元の制御をどこまで厳格にするかという課題を改めて浮き彫りにした。
今後は、韓国の金融当局による点検の結果と、各行が公表する追加の被害状況が焦点となる。AIエージェントを使った攻撃と推定する行があることから、防御側にも自動化された検知・遮断の仕組みを求める声が強まりそうだ。攻撃者が接続元を次々と変える手口に対し、従来のIPアドレス単位の遮断だけで対応できるのか、金融各社の対応が問われる。
 — 水産庁の「デジタル水産業戦略拠点整備事業」で、令和8年度分の第2回選定として長崎県宇久小値賀地域が新たなモデル地域に選ばれた。拠点は今回で8地域目となる。
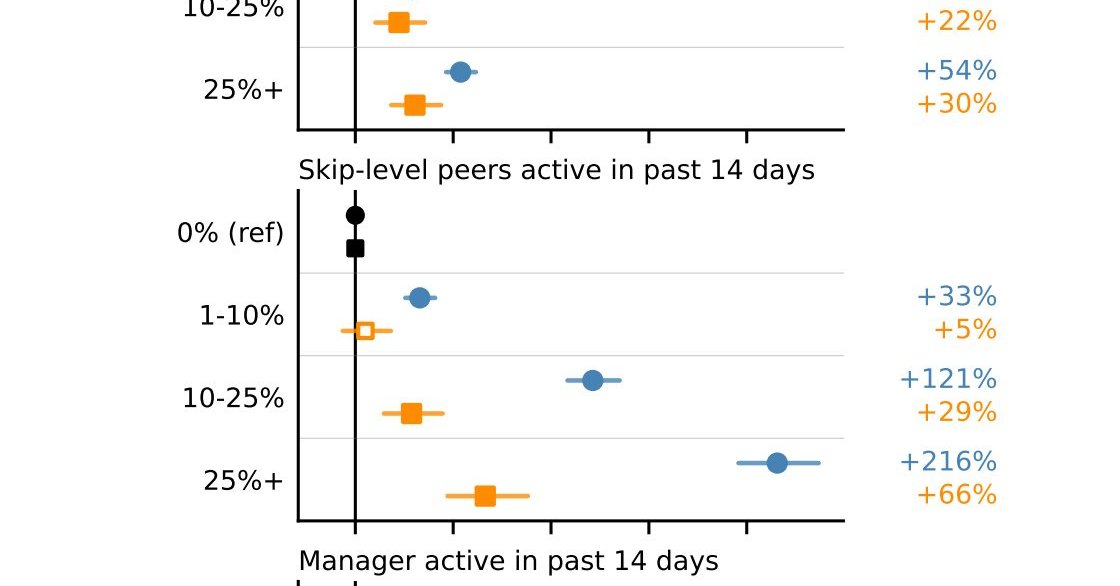 — Share 印刷する Innovative Tech Microsoft、社内エンジニア数万人を対象に「Claude Code」「Copilot CLI」導入の影響を分析 生産性どう変わる 公開 2026年10月16日 12時00分 著者 山下(Seamless) [ITmedia] 印刷する 連載新着通知を受け取る
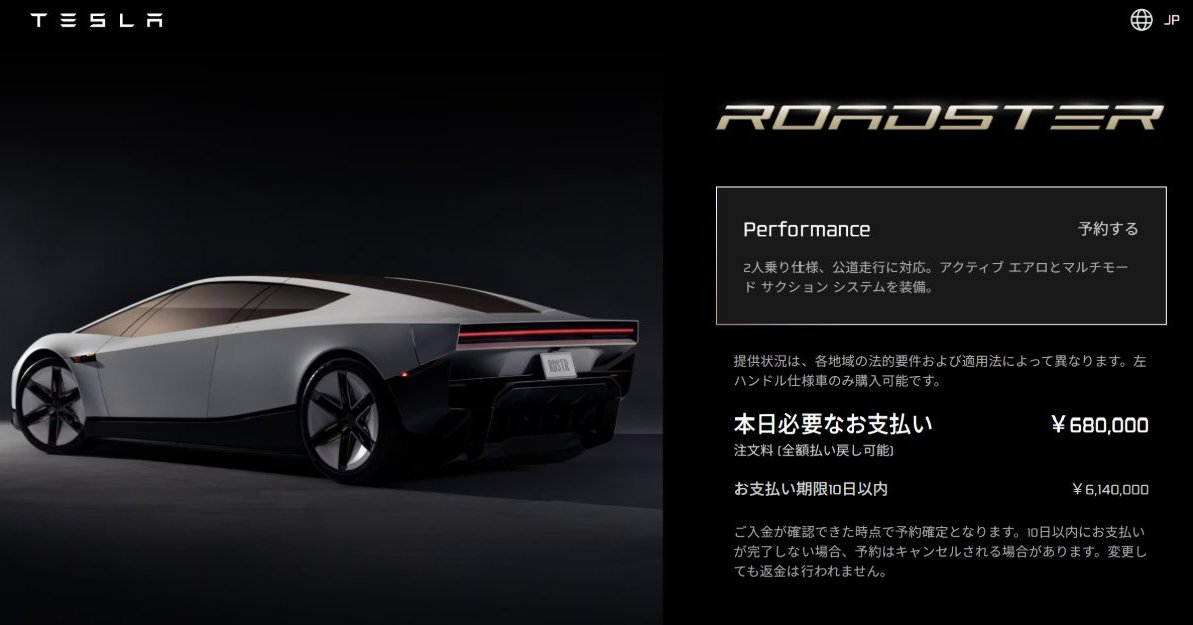 — Share 印刷する Tesla、新型「Roadster」発表 SpaceX技術で“飛べる”モデルも 日本でも予約受付中 公開 2026年10月16日 11時46分 [ITmedia] 印刷する Googleで優先するソースとして追加 米Teslaは10月15日(現地時間)、次世代EVスポーツカー「Roadster」を