- テクノロジー
- 編集部
日本経済新聞社は10月4日、社員が業務で使用していた「Microsoft 365」のアカウントが第三者によるサイバー攻撃を受け、このアカウントからなりすましメールが約9000件送信されたと発表した。不正ログインが行われたとみられ、送信先のメールアドレスや氏名、一部のメール内容も漏えいした可能性がある。
悪性サイト誘導メールの実態
問題のアカウントからは9月30日、社内の関係者や、社員とやりとりがあった複数の取材先などに対し、受け取った人を「悪性サイト」へ誘導するメールが届いた。日経はアカウントのパスワードを変更した後、不正ログインは確認していないとしている。送信先には個別に連絡し、該当メールを削除するよう依頼した。
日経は個人情報保護委員会に報告し、被害の範囲や漏えいした個人情報の件数について調査を進めている。同社は、自社やグループ会社の関係者になりすましたメールが今後増える可能性があるとして、不審なメールを受け取った場合は問い合わせフォームから連絡するよう呼びかけている。
日経BPでも不正アクセス
関連して4日、日経BPも、従業員のメールアカウントが9月30日に不正アクセスを受け、メールの送受信先の一部の個人情報が漏えいした恐れがあると発表した。日経新聞社員のメールアドレスで届いたフィッシングメールから認証情報を入手され、メール送受信先の一部にあたる個人名とメールアドレス26件が漏えいした可能性があると判明した。
日経BPは不正アクセスが判明してすぐに、このアカウントへの接続を遮断し、必要な対策を講じたとしている。一連の事態を受け、日経グループは情報管理の徹底と再発防止に向けた対応を急いでいる。
フィッシング被害が示す認証情報のリスク
今回の事案では、正規の社員アカウントが第三者に乗っ取られ、社外の取引先や取材先にまで迷惑メールが送られた点が特徴だ。攻撃者はフィッシングなどで認証情報を盗み、正規のクラウドサービスにログインしてメール送信機能を悪用したとみられる。クラウド型の業務ソフトは利便性が高い一方、一度認証情報が漏れると、外部から正規ユーザーとして振る舞われるリスクを伴う。
日本企業でも、業務用メールやチャットツールへの不正ログインは繰り返し確認されている。日経グループでは以前も、社内チャット「Slack」への不正ログインが社員の個人PCのウイルス感染をきっかけに発生した事例があり、クラウドサービス経由の被害が続いている。
企業に求められる多層防御
こうした被害を防ぐには、パスワードの使い回しを避けることに加え、多要素認証の導入や不審なログインの監視が有効とされる。従業員がフィッシングメールに気付けるよう、定期的な訓練や注意喚起を行うことも重要だ。
日経は今回、被害の全容解明と再発防止を進めるとともに、関係先への個別連絡を通じて影響の拡大を抑える考えを示している。クラウドサービスの利用が広がる中、認証情報の管理とインシデント対応の迅速さが、企業の信頼を左右する状況が続いている。
 — 水産庁の「デジタル水産業戦略拠点整備事業」で、令和8年度分の第2回選定として長崎県宇久小値賀地域が新たなモデル地域に選ばれた。拠点は今回で8地域目となる。
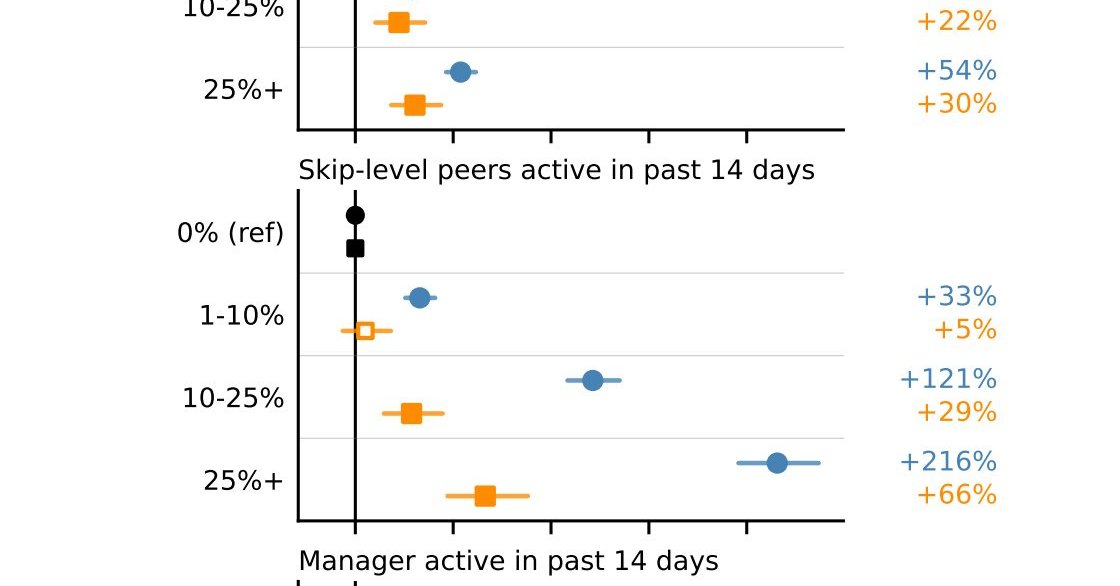 — Share 印刷する Innovative Tech Microsoft、社内エンジニア数万人を対象に「Claude Code」「Copilot CLI」導入の影響を分析 生産性どう変わる 公開 2026年10月16日 12時00分 著者 山下(Seamless) [ITmedia] 印刷する 連載新着通知を受け取る
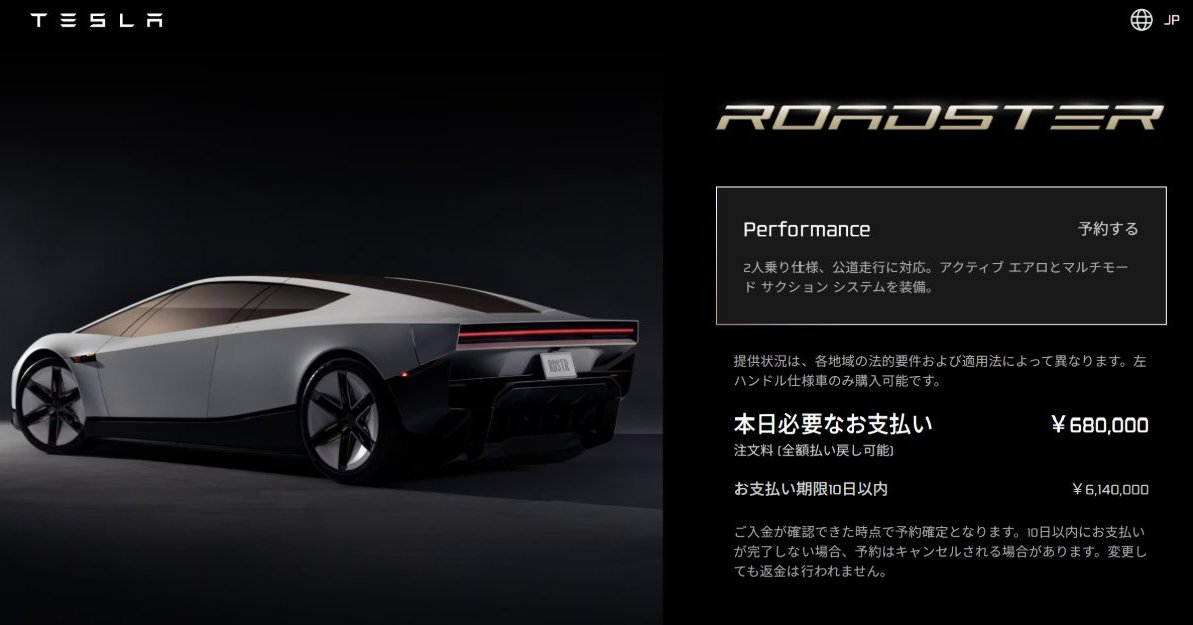 — Share 印刷する Tesla、新型「Roadster」発表 SpaceX技術で“飛べる”モデルも 日本でも予約受付中 公開 2026年10月16日 11時46分 [ITmedia] 印刷する Googleで優先するソースとして追加 米Teslaは10月15日(現地時間)、次世代EVスポーツカー「Roadster」を