- テクノロジー
- 編集部
日本エネルギー経済研究所(IEEJ)は10月2日、所員6人のMicrosoft 365アカウントが不正アクセスを受けた問題について詳細調査の結果を公表した。メールアドレスなどの情報が漏えいした可能性があるほか、パスポート情報13件については漏えいを確認した。IEEJはエネルギーや環境、中東の政治経済を研究する総合シンクタンクで、7月29日に外部機関からの情報提供を受けて事案を把握していた。
漏えい情報の内訳と通知
IEEJによると、漏えいした可能性があるのはメールアドレス759件で、このうち755件は氏名を、36件は電話番号を、5件は口座名義や口座番号などの金融関係情報を含んでいた。また、氏名・役職・所属の組み合わせ23件についても漏えいの可能性があるという。パスポート情報13件は漏えいが確定しており、対象者に対しては個人情報保護法に基づく通知を進めている。
不正アクセスは9月11日の第1報で公表されていた。第三者がフィッシング攻撃を起点に所員6人のアカウントへ侵入し、メール5417件とファイル3272件を閲覧。うち2798件のファイルにはダウンロードの痕跡があり、IEEJは外部への情報漏えいが発生したと説明していた。発覚後の対応として、当該アカウントの利用停止やパスワード変更などの措置を講じたという。
現時点で不正利用は未確認
発表時点で、漏えいした情報が不特定多数に公開されたり、不正利用されたりした事象は確認されていない。IEEJは今後、認証の強化や監視・検知の高度化を進める方針を示している。加えて、全所員を対象にサイバーセキュリティ教育を再徹底するとしている。
今回の事案は、フィッシング攻撃を起点として正規のアカウントが奪われ、メールやファイルが閲覧・ダウンロードされた点に特徴がある。多要素認証の導入や不審なログインの検知といった対策が改めて課題となる。
エネルギーや環境、中東の政治経済を扱うシンクタンクは、政策提言や調査研究のために国内外の関係者と活発に情報交換を行う。こうした組織が保有する連絡先や金融情報、渡航関連の個人情報は、標的型攻撃にとって価値が高いとみられやすい。
日本国内では近年、企業や研究機関、行政機関を対象とした不正アクセスが相次いでいる。サプライチェーンを通じた侵入や、委託先に残存したデータの漏えいなど、手口も多様化している。
認証強化と教育の再徹底へ
IEEJは、漏えいの可能性がある情報の対象者への通知を進めるとともに、再発防止に向けた体制整備を加速させる考えだ。認証の強化や監視・検知の高度化、全所員への教育再徹底は、その中心に位置づけられる。
研究機関にとって、研究成果や関係者との信頼を守ることは業務の根幹に関わる。今回の詳細調査の結果を受け、関係機関や取引先への説明と、被害拡大の防止に向けた対応が今後も焦点となる。
 — 水産庁の「デジタル水産業戦略拠点整備事業」で、令和8年度分の第2回選定として長崎県宇久小値賀地域が新たなモデル地域に選ばれた。拠点は今回で8地域目となる。
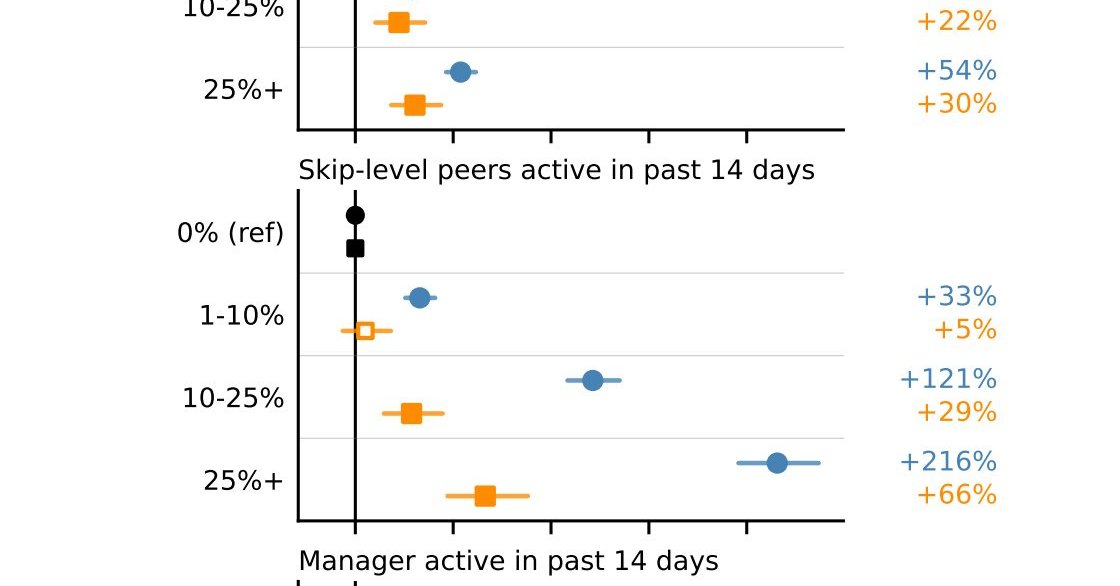 — Share 印刷する Innovative Tech Microsoft、社内エンジニア数万人を対象に「Claude Code」「Copilot CLI」導入の影響を分析 生産性どう変わる 公開 2026年10月16日 12時00分 著者 山下(Seamless) [ITmedia] 印刷する 連載新着通知を受け取る
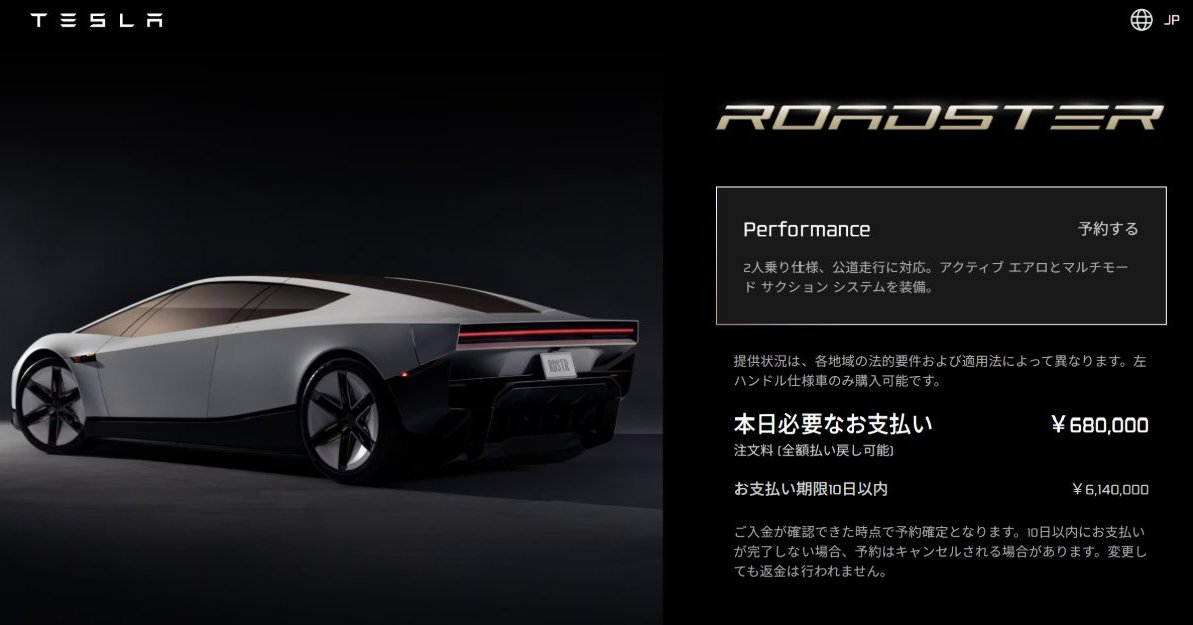 — Share 印刷する Tesla、新型「Roadster」発表 SpaceX技術で“飛べる”モデルも 日本でも予約受付中 公開 2026年10月16日 11時46分 [ITmedia] 印刷する Googleで優先するソースとして追加 米Teslaは10月15日(現地時間)、次世代EVスポーツカー「Roadster」を