- テクノロジー
- 編集部
大和証券で約22万件の情報漏えいの可能性
大和証券は10月5日、インターネット経由の問い合わせ管理などに利用している外部サービスの提供元が不正アクセスを受け、約22万件の情報が漏えいした可能性があると発表した。漏えいした恐れがあるのは、顧客約11万人の氏名、メールアドレス、口座番号に加え、個人を特定できない問い合わせ情報などが含まれるという。
不正アクセスを受けたのは、大和証券が問い合わせ管理などに使っているサービスの提供元であるスカラコミュニケーションズ(東京都渋谷区)のサーバ。同サーバには受け付け済みの問い合わせ履歴が保存されており、そこに大和証券の顧客情報も含まれていた。
不正アクセスは2日深夜から3日未明
スカラコミュニケーションズの説明によると、不正アクセスは10月2日午後8時33分ごろから3日午前8時1分ごろにかけて発生した。大和証券は3日に報告を受け、緊急のセキュリティ強化策を実施済みだという。現時点で追加の不正アクセスや情報漏えいは確認されていないとしている。
大和証券は、自社のシステムへの不正アクセスは確認していないと説明する。今回の不正アクセスに起因する不正取引や、情報がインターネット上で公開・拡散された事実も、現時点では見つかっていないという。
同証券は、漏えいした可能性がある情報だけでは、証券口座へのアクセスやオンライントレードを含む各種取引はできないとしている。氏名やメールアドレス、口座番号が単独で流出しても、それだけで取引が実行されるわけではないという説明だ。
委託先の点検と管理強化を検討
大和証券は委託先の点検を進めており、今後はスカラコミュニケーションズの原因調査と対策を確認した上で、委託先管理の強化策と実施時期を決める予定だ。新たな事実が判明した場合は、速やかに知らせるとしている。
対象の顧客には個別に連絡するほか、他の顧客にも氏名や問い合わせ内容を悪用した詐欺電話・メールに注意するよう呼び掛けている。不審な連絡に含まれるリンクや添付ファイルは開かず、パスワードや暗証番号を伝えないよう求めている。
金融機関を巡っては、委託先や外部サービス経由での情報漏えいが相次いでいる。証券口座や銀行口座の情報は、たとえ単独では取引に使えなくても、詐欺電話やフィッシングメールの材料として悪用される恐れがある。顧客側には、身に覚えのない連絡に対して慎重に対応することが求められる。
大和証券は今後、原因調査の結果と再発防止策を踏まえ、委託先の管理態勢を見直す方針だ。金融機関のシステムは多くの外部ベンダーに支えられており、委託先を含めたセキュリティ体制の実効性が改めて問われている。
 — 水産庁の「デジタル水産業戦略拠点整備事業」で、令和8年度分の第2回選定として長崎県宇久小値賀地域が新たなモデル地域に選ばれた。拠点は今回で8地域目となる。
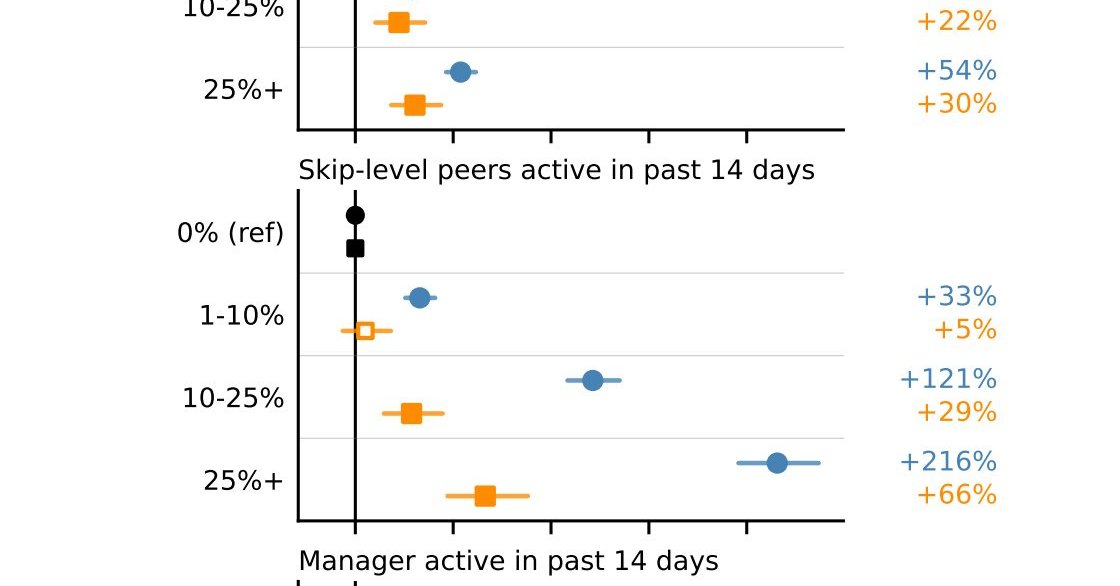 — Share 印刷する Innovative Tech Microsoft、社内エンジニア数万人を対象に「Claude Code」「Copilot CLI」導入の影響を分析 生産性どう変わる 公開 2026年10月16日 12時00分 著者 山下(Seamless) [ITmedia] 印刷する 連載新着通知を受け取る
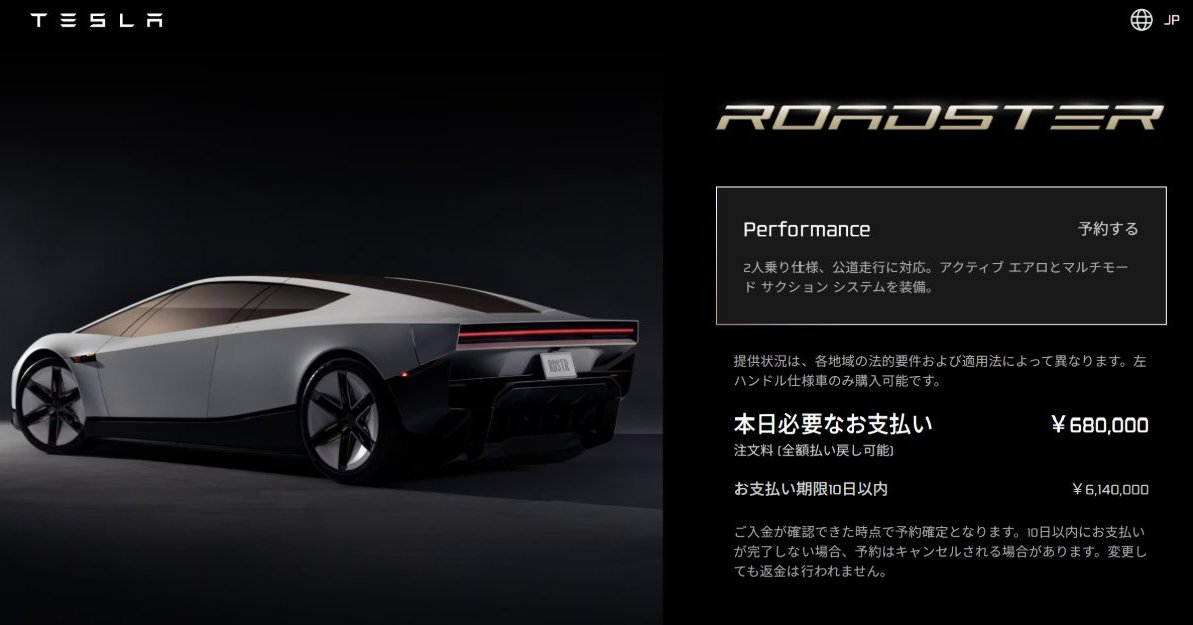 — Share 印刷する Tesla、新型「Roadster」発表 SpaceX技術で“飛べる”モデルも 日本でも予約受付中 公開 2026年10月16日 11時46分 [ITmedia] 印刷する Googleで優先するソースとして追加 米Teslaは10月15日(現地時間)、次世代EVスポーツカー「Roadster」を