- テクノロジー
- 編集部
歯のホワイトニングサービスなどを展開するホワイトエッセンス(東京都渋谷区)は10月5日、8月に公表した予約サイトと基幹システムへの不正アクセスにより、約105万アカウント分の個人情報が漏えいしたと発表した。漏えいしたのは、8月5日時点で登録されていた情報の全部または一部で、利用者だけでなく加盟院の関係者や本部社員なども含まれる。
同社は8月5日に不正アクセスを確認し、12日に予約サイトと基幹システムを一時停止した上で、不正アクセスとシステム停止について公表していた。その後の外部専門機関による調査で、個人情報が外部に持ち出されていたことが判明した。
漏えいした情報の範囲
漏えいした情報には、氏名、住所、電話番号、メールアドレス、生年月日、性別、勤務先、ログインIDとパスワード(暗号化された状態)、サービスの利用・対応に関する情報、同社の管理番号などが含まれる。漏えいした項目は、同社サービスへの登録内容によって異なるという。
同社は口座情報を保有しておらず、利用者の画像の漏えいも確認していないとしている。連絡先を確認できた利用者には順次通知しているほか、公表した項目以外の情報が漏えいした利用者には個別に連絡しているという。
脆弱性を悪用した侵入の経緯
原因について同社は、予約サイトのプログラムにあった脆弱性が悪用され、同サイトを起点に基幹システムへ不正アクセスされたと説明している。悪用された脆弱性への対処は完了しているという。
同社は外部専門機関による検証を経て、安全性を確認できた範囲からサービスを再開している。マイページ機能は引き続き停止しており、再開時には改めて案内するとしている。
再発防止に向けては、不正な通信を検知・遮断する仕組みを導入したほか、認証方式やシステム構成、権限設定の見直し、監視体制の強化を進めている。個人情報保護委員会には報告済みで、警察にも相談しているという。
利用者に求める注意喚起
同社は10月5日時点で二次被害は確認していないとしている。顧客に対しては、同社や他の事業者を装った不審なメール、電話、郵便物に注意するよう呼びかけている。
さらに、他のサービスで同じログインIDとパスワードの組み合わせを使っている場合は、そのサービスのパスワードを変更するよう求めている。
今回の漏えい規模は約105万アカウントに上り、国内の個人情報流出事案としては比較的大きな部類に入る。近年は予約サイトや会員向けアプリなど、利用者と直接接するシステムの脆弱性を突かれる事例が相次いでおり、企業には侵入を前提とした監視体制や権限管理の徹底が求められている。
ホワイトエッセンスはサービス再開の範囲を広げつつ、マイページ機能の再開時期については改めて利用者に案内する方針だ。漏えいした情報を悪用した不正アクセスやフィッシングの被害が後から判明する可能性もあり、同社の調査と利用者への通知の進め方が今後の焦点となる。
 — 水産庁の「デジタル水産業戦略拠点整備事業」で、令和8年度分の第2回選定として長崎県宇久小値賀地域が新たなモデル地域に選ばれた。拠点は今回で8地域目となる。
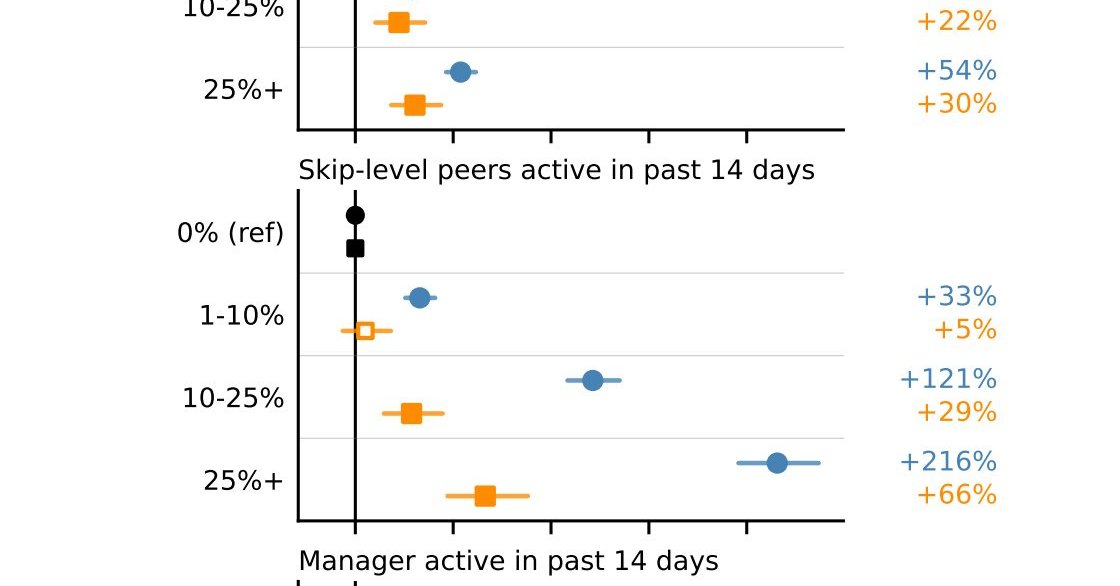 — Share 印刷する Innovative Tech Microsoft、社内エンジニア数万人を対象に「Claude Code」「Copilot CLI」導入の影響を分析 生産性どう変わる 公開 2026年10月16日 12時00分 著者 山下(Seamless) [ITmedia] 印刷する 連載新着通知を受け取る
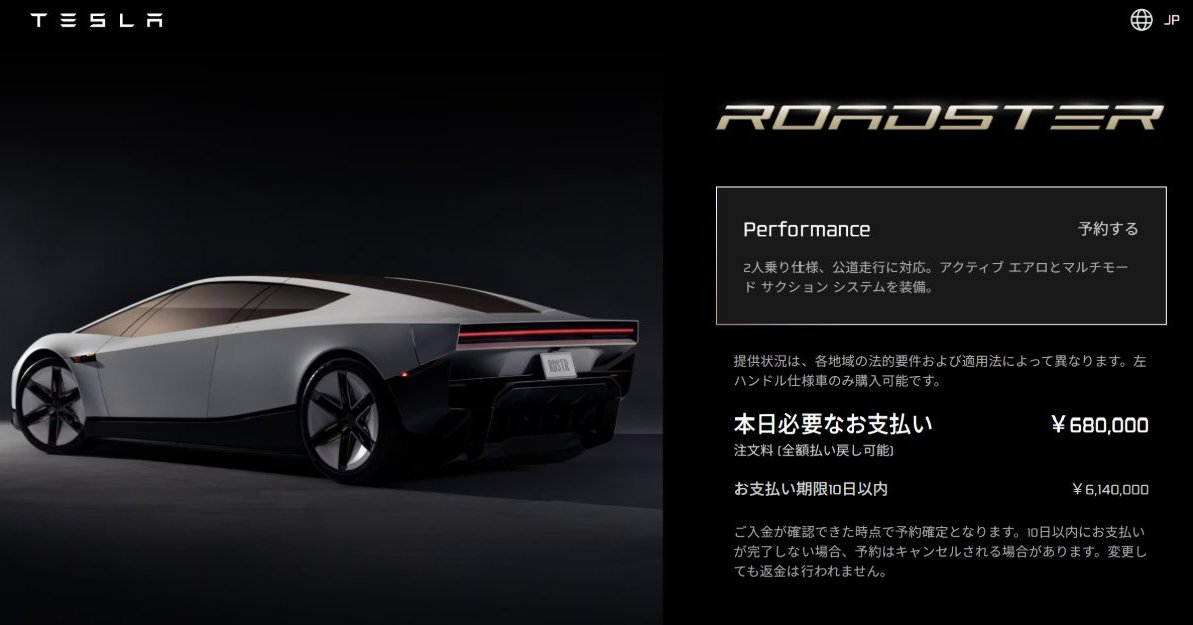 — Share 印刷する Tesla、新型「Roadster」発表 SpaceX技術で“飛べる”モデルも 日本でも予約受付中 公開 2026年10月16日 11時46分 [ITmedia] 印刷する Googleで優先するソースとして追加 米Teslaは10月15日(現地時間)、次世代EVスポーツカー「Roadster」を