- テクノロジー
- 編集部
福利厚生サービスを手掛けるベネフィット・ワンは9月30日、企業・団体の担当者向けサービス「ベネワン・プラットフォーム」で個人情報が漏えいしたと発表した。対象は2322企業・団体の1万3460人に上る。担当者がアンケート結果をダウンロードする際、本来アクセスできない他社などの従業員情報が表示される状態になっていた。
漏えいした情報の範囲
漏えいした情報は、社員・職員番号、氏名、性別、生年月日、企業・団体名、所属・役職、入退社情報。クレジットカード情報・口座情報、要配慮個人情報、メールアドレス、パスワードは含まれていないとしている。
2025年6月の改修で発生
原因は、アンケート結果をダウンロードする機能の設定不備だ。2025年6月のシステム改修時に生じたもので、同社は同年10月の社内調査でこの不具合を把握していた。しかし、その後の修正作業を適切に行っていなかったという。
漏えいが判明したのは26年7月30日。利用企業・団体の担当者から、ダウンロードしたアンケート結果に他社などの従業員情報が含まれていると連絡があった。システム改修後に同機能でデータをダウンロードしたのは、この担当者1人のみだったとしている。
ベネフィット・ワンは担当者にデータの削除を依頼し、削除済みであることを確認した。第三者への転送・複製・提供はなく、現時点で情報の拡散や不正利用などの二次被害も確認されていないという。
再発防止へ外部専門家の評価も
同事案については、個人情報保護委員会に報告済みだ。今後は情報セキュリティと個人情報保護の管理体制を強化し、外部専門家の評価や助言も踏まえて再発防止に取り組むとしている。
企業の福利厚生サービスは、従業員の氏名や所属、入退社情報といった基本情報を一元的に扱う場面が多く、ひとたび設定を誤ると広範囲に影響が及ぶ。今回のように、機能改修時の設定ミスが長期間放置される事例は、システム変更後の確認体制のあり方に課題を投げ掛ける。
ベネフィット・ワンは今後の対応として、管理体制の強化に加え、外部専門家の知見を取り入れた再発防止策を進めるとしている。個人情報の取り扱いに対する利用企業・団体の監視の目は厳しくなっており、再発防止の実効性が問われることになりそうだ。
 — 水産庁の「デジタル水産業戦略拠点整備事業」で、令和8年度分の第2回選定として長崎県宇久小値賀地域が新たなモデル地域に選ばれた。拠点は今回で8地域目となる。
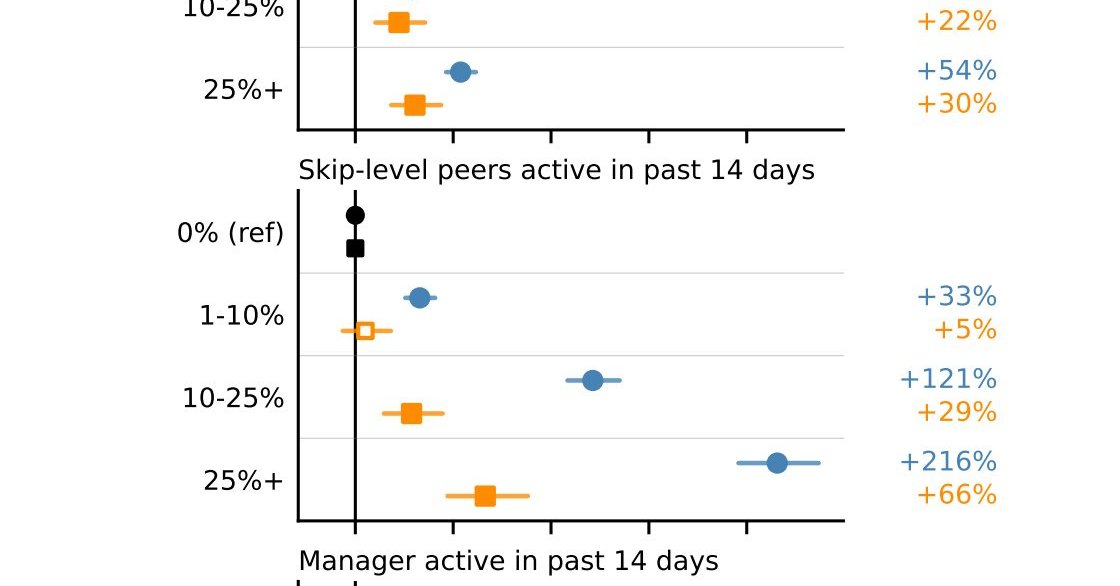 — Share 印刷する Innovative Tech Microsoft、社内エンジニア数万人を対象に「Claude Code」「Copilot CLI」導入の影響を分析 生産性どう変わる 公開 2026年10月16日 12時00分 著者 山下(Seamless) [ITmedia] 印刷する 連載新着通知を受け取る
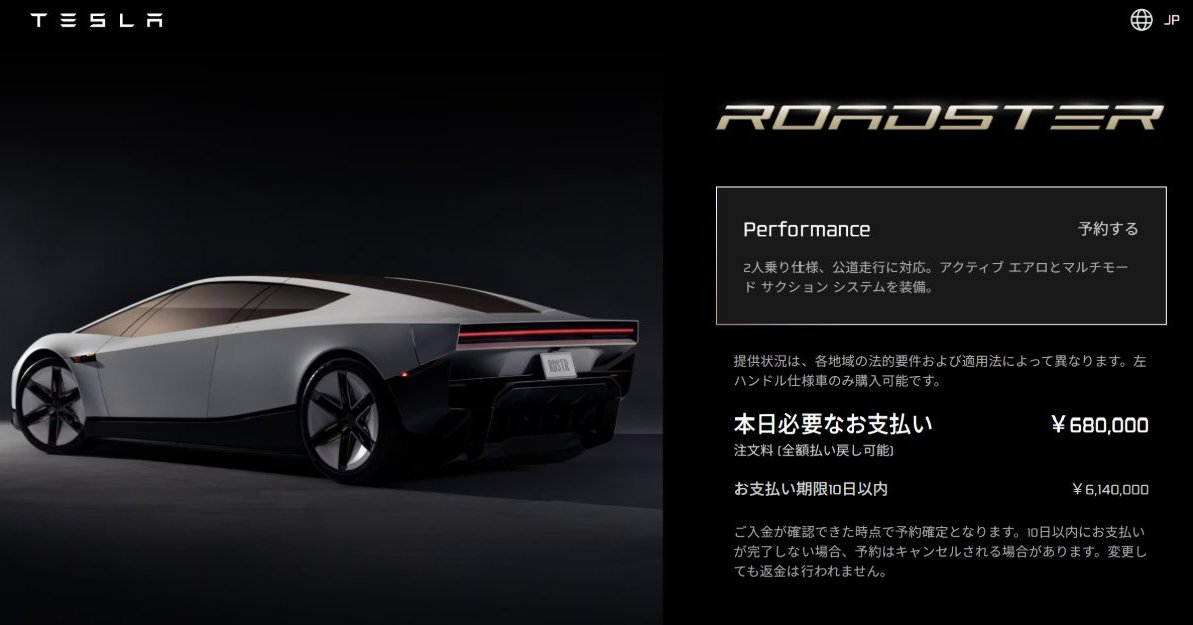 — Share 印刷する Tesla、新型「Roadster」発表 SpaceX技術で“飛べる”モデルも 日本でも予約受付中 公開 2026年10月16日 11時46分 [ITmedia] 印刷する Googleで優先するソースとして追加 米Teslaは10月15日(現地時間)、次世代EVスポーツカー「Roadster」を