- テクノロジー
- 編集部
会員情報の漏えい
バーガーキングを運営するビーケー・ジャパンは10月15日、公式アプリの会員情報を管理するシステムが第三者の不正アクセスを受け、約1118万件の会員情報が漏えいしたと発表した。氏名やメールアドレス、電話番号などが含まれる。同社は現時点で、情報の不正利用などの二次被害は確認していないとしている。
漏えいした情報の範囲
同社によると、漏えいが確認されたのは、会員ID、メールアドレス、登録種別、都道府県、性別、生年月日、氏名(漢字・カナ)、電話番号、モバイルオーダー履歴の有無、メールアドレス認証の有無。クレジットカード番号は同社で保有しておらず、漏えいしていないという。ログインパスワードについても、現時点では漏えいは確認されていないとしている。
約1118万件という規模は、外食チェーンの会員システムとしては大規模な部類に入る。会員登録の有無にかかわらずアプリを利用した経験のある利用者にとっては、自身の情報が対象に含まれているかどうかが気になるところだ。同社は対象者への通知を順次進めているとしている。
不正アクセスの経緯
同社の説明によると、不正アクセスは10月2~7日に発生した。異常を確認して調査を進めた結果、13日に会員情報の漏えいが判明したという。不正アクセスの経緯や詳しい原因については、外部専門機関と連携して調査している。
ビーケー・ジャパンは不正アクセスを把握した後、アクセス元からの通信を遮断し、対策本部を設置した。個人情報保護委員会への報告も済ませたとしている。現在は再発防止対策を進めるとともに、侵入経路や原因の調査を継続している段階だ。
利用者に求められる注意
同社は利用者に対し、同社を装った不審なメールやSMS、電話への注意を呼びかけている。不審な連絡を受けた場合は、記載されたURLへアクセスしたり、添付ファイルを開封したり、会員情報やパスワードを入力したりしないよう求めている。
企業を装って個人情報を聞き出す手口は、情報漏えいの公表後に増える傾向がある。漏えいが確認された情報と、攻撃者が新たに聞き出そうとする情報を組み合わせて、より巧妙な詐欺に発展するケースも想定される。利用者としては、正規のアプリや公式サイト以外から届いた連絡には応じない姿勢が重要になる。
今回の漏えいでは、クレジットカード番号やログインパスワードは含まれていないとされている。ただし、氏名や生年月日、電話番号、メールアドレスといった情報は、他のサービスでの本人確認やパスワード再設定に悪用される可能性がある。心当たりのない連絡やログイン通知がないか、日頃から確認しておきたい。
日本では近年、外食や小売、交通など身近なサービスの会員システムを狙った不正アクセスが相次いでいる。利用者側の対策だけでなく、企業側の管理体制や侵入を早期に検知する仕組みが改めて問われている。
ビーケー・ジャパンは今後、調査結果や再発防止策について追加の説明を行うとみられる。会員情報の漏えいが確認された利用者は、同社からの通知内容を確認するとともに、不審な連絡への警戒を続ける必要がある。
 — 水産庁の「デジタル水産業戦略拠点整備事業」で、令和8年度分の第2回選定として長崎県宇久小値賀地域が新たなモデル地域に選ばれた。拠点は今回で8地域目となる。
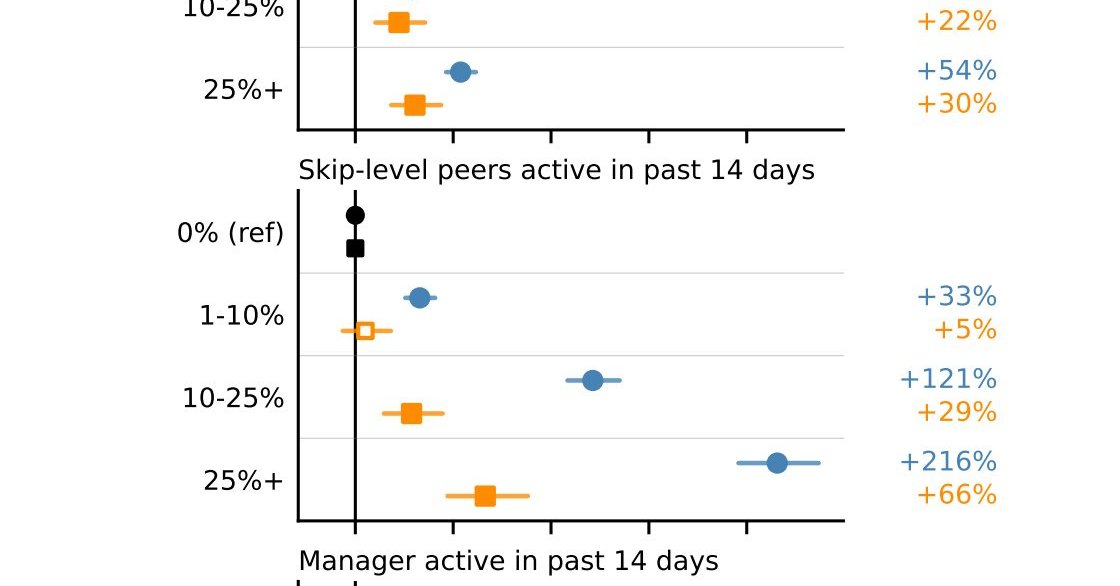 — Share 印刷する Innovative Tech Microsoft、社内エンジニア数万人を対象に「Claude Code」「Copilot CLI」導入の影響を分析 生産性どう変わる 公開 2026年10月16日 12時00分 著者 山下(Seamless) [ITmedia] 印刷する 連載新着通知を受け取る
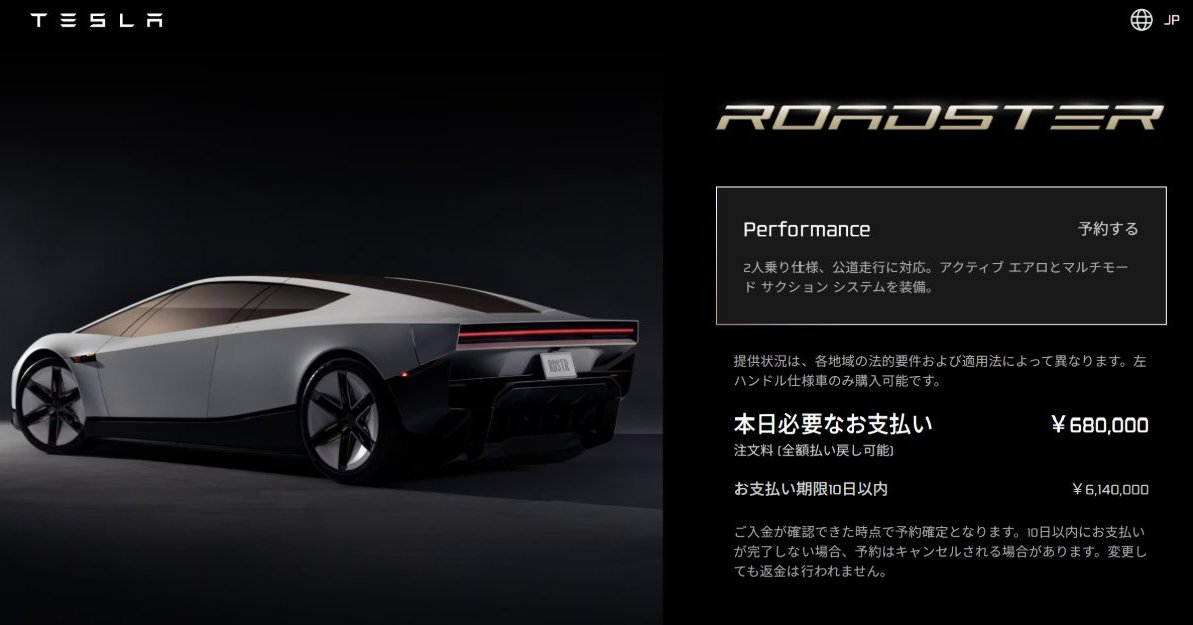 — Share 印刷する Tesla、新型「Roadster」発表 SpaceX技術で“飛べる”モデルも 日本でも予約受付中 公開 2026年10月16日 11時46分 [ITmedia] 印刷する Googleで優先するソースとして追加 米Teslaは10月15日(現地時間)、次世代EVスポーツカー「Roadster」を