- テクノロジー
- 編集部
ソフトウェア販売のソースネクストは10月15日、会員情報を管理するシステムが第三者による不正アクセスを受け、氏名やメールアドレス、パスワードなど2251万9960件の個人情報が流出した可能性があると発表した。同社はパスワード管理ソフト「1Password」(3年版)やウイルス対策ソフト「ZERO」シリーズなどを扱っており、SNSでは「セキュリティソフトを売っている会社なのに」との驚きや皮肉の声が広がっている。
流出の可能性がある情報
同社によると、流出した可能性がある情報はメールアドレス、パスワード、氏名、氏名カナ、住所、性別、電話番号、FAX番号、生年月日、会社名、役職名、部署名、システム固有の識別情報(加入サービス・登録日・ログイン日など)に及ぶ。対象となる項目は登録状況によって異なるという。クレジットカード情報は対象システムに保存しておらず、流出の対象には含まれないとしている。
同社は漏えい対象に含まれるパスワードをリセットし、ログイン時にパスワードの再設定を求めている。対象の会員には10月15日以降、登録メールアドレスあてに順次案内を送付。メールアドレスを登録していない会員には書面で連絡する予定だとしている。
API悪用、4日間気づかず
不正アクセスは10月13日午前9時ごろ、会員情報を管理するシステムへの不正アクセスを確認し、同日午後1時36分までに封じ込めを終えた。その後の調査で、4日前の10月9日午前10時ごろから第三者による不正アクセスがあり、会員情報取得APIを不正に利用して会員情報を取得していたことが判明した。約4日間にわたり不正アクセスが続いていたことになる。
不正アクセスの対象は会員情報システムであり、同社が販売するセキュリティ製品そのものではない。しかし、パスワード管理ソフトやウイルス対策ソフトを手がける企業で情報漏えいが起きたことで、SNS上では驚きや皮肉の投稿が拡散した。パスワードが含まれる点を深刻に受け止める利用者も多い。
再設定メールに戸惑いの声
一方で、パスワード再設定を求める通知メールについて「詐欺に見えてリンクを開くのが怖い」といった戸惑いの声もSNSで広がっている。不正アクセスの被害に遭った企業からの連絡であっても、フィッシング詐欺を疑ってしまう利用者が少なくないことをうかがわせる。
同社は告知とよくある質問を用意し、対象者への案内を進めている。会員は登録メールアドレスの受信状況を確認し、同社の公式案内に沿ってパスワードを再設定することが求められる。不審なメールかどうかの判断に迷う場合は、メール内のリンクを直接開くのではなく、公式サイトやアプリからアクセスして確認する方法が一般的だ。
今回の事案は、会員情報を扱うAPIが悪用された点に特徴がある。正規の機能を通じて情報が取得された場合、通常の監視では異常に気づきにくいことがある。企業にとっては、APIの利用状況の監視や認証強化、アクセス権限の見直しといった対策が改めて課題となる。
国内では近年、アプリや会員システムへの不正アクセスによる情報漏えいが相次いでいる。利用者側には、サービスごとに異なるパスワードを設定することや、多要素認証を有効にするといった基本的な対策が推奨される。パスワードを使い回している場合は、今回の事案を機に変更を検討する必要がある。
ソースネクストは対象者への連絡と再設定の案内を進めており、今後の調査で判明した事実があれば追加で公表するとみられる。会員情報を扱う企業には、被害の全容解明と再発防止策の説明が求められる。利用者にとっては、公式発表を確認しながら冷静に対応することが重要になりそうだ。
 — 水産庁の「デジタル水産業戦略拠点整備事業」で、令和8年度分の第2回選定として長崎県宇久小値賀地域が新たなモデル地域に選ばれた。拠点は今回で8地域目となる。
 — Share 印刷する Innovative Tech Microsoft、社内エンジニア数万人を対象に「Claude Code」「Copilot CLI」導入の影響を分析 生産性どう変わる 公開 2026年10月16日 12時00分 著者 山下(Seamless) [ITmedia] 印刷する 連載新着通知を受け取る
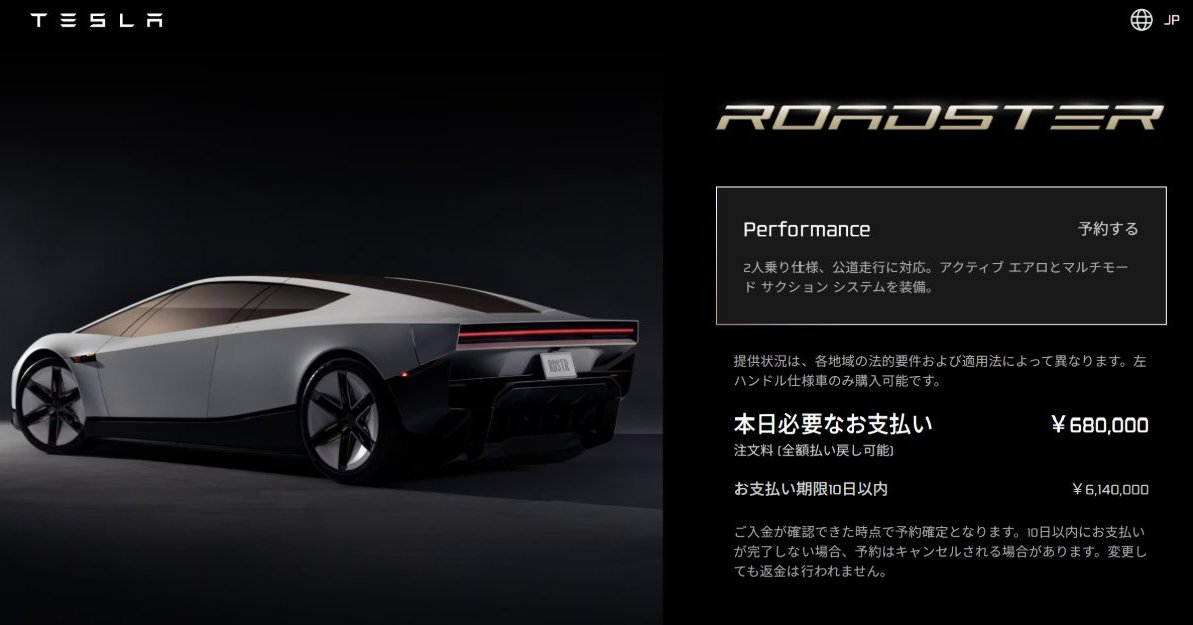 — Share 印刷する Tesla、新型「Roadster」発表 SpaceX技術で“飛べる”モデルも 日本でも予約受付中 公開 2026年10月16日 11時46分 [ITmedia] 印刷する Googleで優先するソースとして追加 米Teslaは10月15日(現地時間)、次世代EVスポーツカー「Roadster」を