- テクノロジー
- 編集部
リクルートは10月3日、オンライン学習サービス「スタディサプリ」において、第三者がシステムの仕様不備を悪用し、特定のメールアドレスが登録されているかどうかを確認できた可能性があると発表した。3687件のメールアドレスについて、スタディサプリに登録されていると第三者が特定した可能性があるという。同社は対象ユーザーに対し、サービスやリクルートを装ったフィッシングメールへの注意を呼びかけている。
9月30日に判明した不正アクセス
不正アクセスは9月30日に判明した。対象は、小学講座、中学講座、高校講座・大学受験講座の登録ユーザーのメールアドレスだ。同社は発覚後ただちに当該機能を改修し、9月30日時点で修正を終えた。さらに緊急セキュリティ点検を実施し、監視体制も強化したという。
アカウント列挙攻撃の仕組み
同サービスは「アカウント列挙」と呼ばれる攻撃を受けたとみられる。これは、サービスが登録済みと未登録のメールアドレスで異なる反応を返すことを利用する手法だ。攻撃者は大量のアドレスを試し、登録されているものを確かめることができる。登録を確認したアドレスは、標的型のフィッシングメールなどに悪用されるおそれがある。
リクルートは、スタディサプリをかたったフィッシングメールなどの二次被害が発生する可能性があるとして注意を呼びかけている。スタディサプリやリクルートを装った不審なメールが届いても、記載されたURLにアクセスせず、パスワードや認証コードなどを入力しないよう求めている。
第三者が特定した可能性のあるメールアドレスの利用者には個別に連絡した。スタディサプリを利用する学校・自治体にも、該当する利用者がいる場合は個別に伝えている。
オンラインサービスにおける情報管理の重要性
今回の事例は、オンラインサービスにおける情報管理の重要性を改めて浮き彫りにした。特に教育サービスは、未成年の利用者も多いことから、保護者や学校関係者の関心も高い。日本では近年、大手企業のサービスやアプリで不正アクセスによる個人情報漏えいが相次いでおり、企業にはより一層のセキュリティ対策が求められている。
スタディサプリは、小中学生から大学受験生まで幅広く利用される学習サービスであり、登録ユーザー数も多い。今回特定された可能性のあるメールアドレスは3687件と比較的少ないものの、攻撃手法が「仕様不備」を突いたものであった点は、他のサービスにも同様の脆弱性が潜む可能性を示唆している。
リクルートは、今回の事態を重く受け止め、再発防止に向けた取り組みを進めるとしている。具体的な対策としては、システムの設計段階からセキュリティを考慮する「セキュリティ・バイ・デザイン」の考え方を徹底することや、定期的な脆弱性診断の実施などが考えられる。
ユーザー側も、不審なメールを受け取った際には、安易にリンクを開いたり個人情報を入力したりしないことが重要だ。また、サービスごとに異なるパスワードを設定し、二段階認証を有効にするなどの基本的な対策も有効である。
今後、リクルートがどのような追加対策を講じるか、また他の教育サービスや企業が同様の攻撃への警戒を強めるかが注目される。デジタル化が進む教育現場において、セキュリティと利便性の両立は喫緊の課題となっている。
 — 水産庁の「デジタル水産業戦略拠点整備事業」で、令和8年度分の第2回選定として長崎県宇久小値賀地域が新たなモデル地域に選ばれた。拠点は今回で8地域目となる。
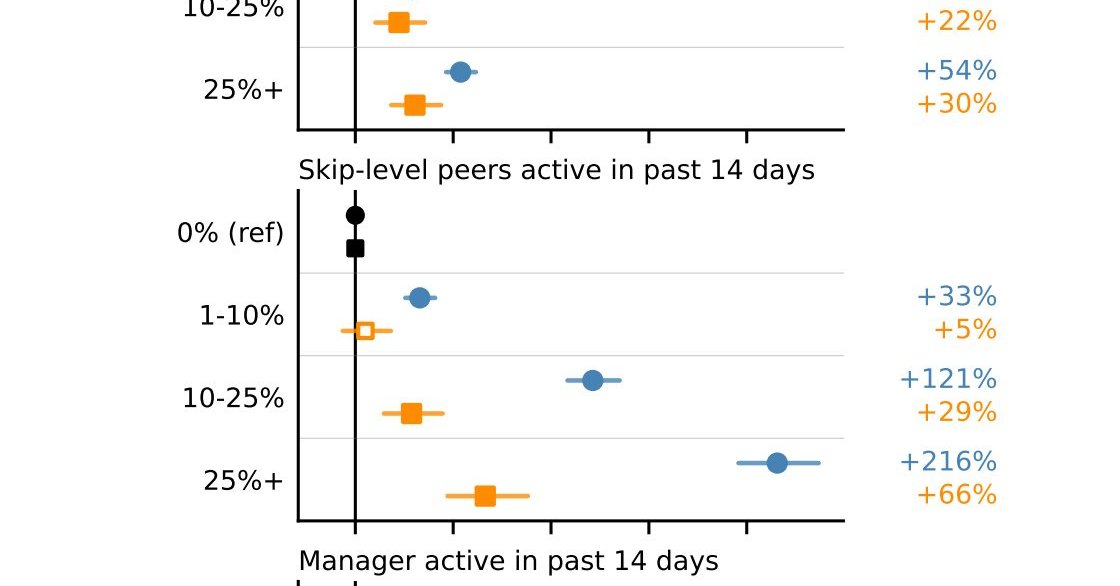 — Share 印刷する Innovative Tech Microsoft、社内エンジニア数万人を対象に「Claude Code」「Copilot CLI」導入の影響を分析 生産性どう変わる 公開 2026年10月16日 12時00分 著者 山下(Seamless) [ITmedia] 印刷する 連載新着通知を受け取る
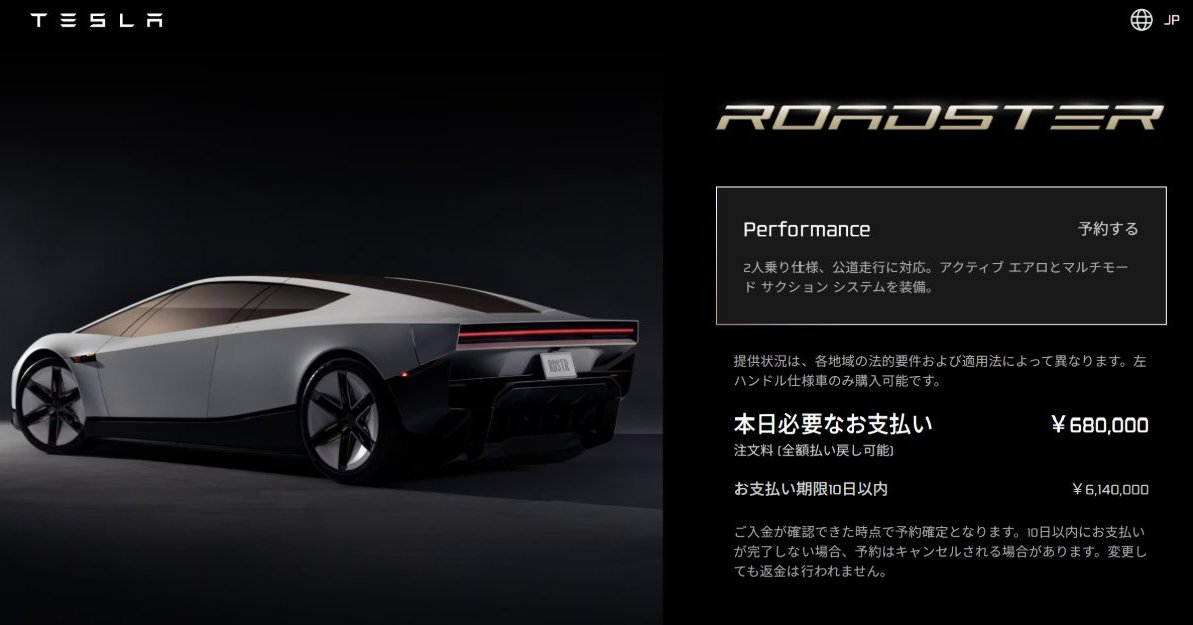 — Share 印刷する Tesla、新型「Roadster」発表 SpaceX技術で“飛べる”モデルも 日本でも予約受付中 公開 2026年10月16日 11時46分 [ITmedia] 印刷する Googleで優先するソースとして追加 米Teslaは10月15日(現地時間)、次世代EVスポーツカー「Roadster」を